By : บัญชา จันทร์สมบูรณ์
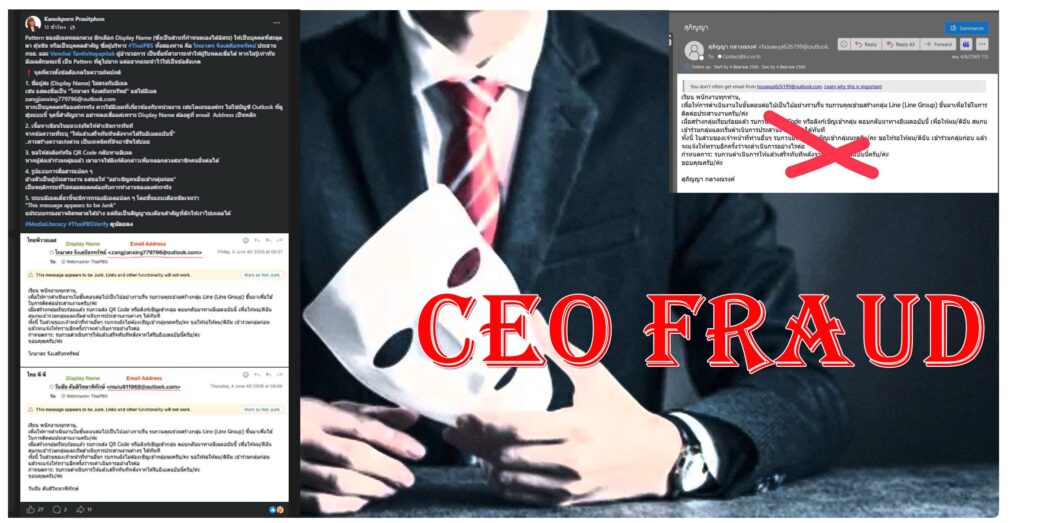
เรียน พนักงานทุกท่าน , เพื่อให้การดำเนินงานในขั้นตอนต่อไปเป็นไปอย่างราบรื่น รบกวนคุณช่วยสร้างกลุ่ม Line (Line Group) ขึ้นมาเพื่อใช้ในการติดต่อประสานงานครับ/ค่ะ , เมื่อสร้างกลุ่มเรียบร้อยแล้ว รบกวนส่ง QR Code หรือลิงก์เชิญเข้ากลุ่ม ตอบกลับมาทางอีเมลฉบับนี้ เพื่อให้ผม/ดิฉัน สแกนเข้าร่วมกลุ่มและเริ่มดำเนินการประสานงาน ต่าง ๆ ได้ทันที , ทั้งนี้ ในส่วนของเจ้าหน้าที่ท่าน อื่น ๆ รบกวนยังไม่ต้องเชิญเข้ากลุ่มนะครับ/คะ ขอให้รอให้ผม/ดิฉัน เข้าร่วมกลุ่มก่อน , แล้วจะแจ้งให้ทราบอีกครั้งว่าจะดำเนินการอย่างไรต่อ , กำหนดการ: รบกวนดำเนินการให้แล้วเสร็จทันทีหลังจากได้รับอีเมลฉบับนี้ครับ/ค่ะ , ขอบคุณครับ/ค่ะ ’
ข้อความข้างต้นถูกนำมาแจ้งเตือนภัยโดย กนกพร ประสิทธิ์ผล ผู้อํานวยการสํานักสื่อดิจิทัล Thai PBS เมื่อวันที่ 7 มิ.ย. 2569 เนื่องจากตรวจพบมิจฉาชีพสร้างอีเมลปลอมแอบอ้างเป็นผู้บริหาร Thai PBS 2 ท่าน คือ โกมาตร จึงเสถียรทรัพย์ และ วันชัย ตันติวิทยาพิทักษ์ ส่งเข้ามา หรือแม้กระทั่ง สุภิญญา กลางณรงค์ ผู้ร่วมก่อตั้งภาคีโคแฟค (ประเทศไทย) ก็พบว่าตนเองถูกแอบอ้างชื่อส่งอีเมลที่มีข้อความเดียวกันไปยังสภาองค์กรของผู้บริโภค (TCC) เมื่อวันที่ 4 มิ.ย. 2569 ที่ผ่านมา
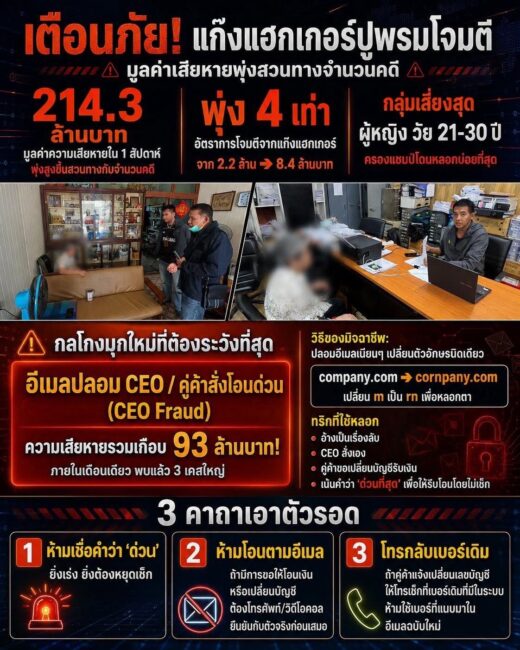
เรื่องนี้สอดคล้องกับคำเตือนจาก ศูนย์ต่อต้านการฉ้อโกงออนไลน์ (ACSC) สำนักงานตำรวจแห่งชาติ เมื่อวันที่ 25 พ.ค. 2569 ระบุพบกลโกงใหม่ที่เรียกว่า ‘CEO Fraud/Business Email Compromise (BEC)’ โดยมิจฉาชีพจะปลอมอีเมลแอบอ้างเป็นผู้บริหารระดับสูงหรือบริษัทคู่ค้า แล้วส่งข้อความสั่งการให้พนักงานฝ่ายการเงินโอนเงินชำระค่าบริการ หรือเปลี่ยนบัญชีรับเงิน โดยมักใช้คำว่า “ด่วน” หรือ “CEO สั่งเอง” เพื่อสร้างความกดดัน โดยข้อมูลการแจ้งความพบว่า ในเดือน พ.ค. 2569 พบ 3 กรณี มูลค่าความเสียหายรวมกันสูงถึง 93 ล้านบาท มีทั้งการโอนไปบัญชีม้า และโอนสายตรงไปต่างประเทศ
– เมื่อคนร้ายสวมรอยเป็นเจ้านาย ที่เคารพ : แม้ CEO Fraud หรือ Business Email Compromise อาจเป็นคำใหม่ในสังคมไทย แต่ในต่างประเทศมีการเตือนกันมาเป็นระยะ ๆ อาทิ หน่วยบูรณาการด้านความปลอดภัยทางไซเบอร์และการสื่อสารแห่งรัฐนิวเจอร์ซีย์ สหรัฐอเมริกา (NJCCIC) ระบุถึงการฉ้อโกงที่มิจฉาชีพกระทำต่อองค์กรใน 2 รูปแบบ คือ 1.CEO Fraud หมายถึงมิจฉาชีพแอบอ้างเป็นผู้บริหารที่น่าเชื่อถือเพื่อบงการผู้ใต้บังคับบัญชา กับ 2.Whaling เป็นการหลอกลวงที่มุ่งเป้าไปยังผู้บริหารระดับสูงโดยตรง แต่ทั้ง 2 รูปแบบ มีเป้าหมายเหมือนกันเพื่อหลอกให้เหยื่อโอนเงินหรือให้ข้อมูลที่มีความอ่อนไหว
สำหรับการแอบอ้างเป็นผู้บริหารระดับสูง มิจฉาชีพจะเริ่มจากการรวบรวมข้อมูลทุกอย่างที่เกี่ยวข้องกับผู้บริหาร ทั้งจากข้อมูลส่วนบุคคลที่รั่วไหล หรือข้อมูลที่เปิดเผยเป็นสาธารณะ ตั้งแต่ข้อมูลบนเว็บไซต์ขององค์กร ข่าวประชาสัมพันธ์ ไปจนถึงความเคลื่อนไหวบนแพลตฟอร์มสื่อสังคมออนไลน์ทั้งเรื่องงานและการพักผ่อนส่วนตัว หรือแม้กระทั่งน้ำเสียงและรูปแบบการพูด เมื่อได้ข้อมูลที่มากพอ มิจฉาชีพจะสร้างอีเมลปลอมหรือโทรศัพท์พูดคุยโดยเน้นย้ำถึง ‘สถานการณ์เร่งด่วนและเป็นความลับ’ เพื่อติดต่อกับพนักงานโดยเฉพาะฝ่ายบุคคลหรือฝ่ายการเงิน
‘ มิจฉาชีพจะ ขอ ให้ เป้าหมาย บอก ข้อมูลที่ มีความ อ่อนไหว ชำระค่าใบแจ้งหนี้หรือโอนเงิน คนร้าย มักปลอมตัวเป็น ผู้บริหารระดับสูง เพื่อแสดงถึงอำนาจและความเร่งด่วน เนื่องจากพนักงานระดับล่างมีแนวโน้มที่จะปฏิบัติตามคำสั่งของ ผู้บังคับบัญชา ที่ตนมองว่ามีอำนาจ ข้ามขั้นตอนการตรวจสอบมาตรฐาน และดำเนินการตามคำขอหรือกำหนดเวลาเร่งด่วนอย่างรวดเร็วโดยไม่ตั้งคำถาม ’ บทความของ NJCCIC อธิบาย
NJCCIC ยังย้ำถึง ‘ สัญญาณอันตราย ( Red Flag ) ’ ที่ชี้ว่าอีเมลที่ส่งมาหรือเสียงสนทนาที่ได้ยินอาจเป็นฝีมือมิจฉาชีพที่แอบอ้างเป็นผู้บริหารองค์กร ดังนี้ 1. อีเมลปลอ ม (Spoofed E-Mail) ที่อยู่อีเมลหรือชื่อที่แสดงของผู้ส่งอาจถูกปลอมแปลงโดยดูผิวเผินจะคล้ายกับของจริงแต่มีการเปลี่ยนแปลงเล็กน้อย 2. คำขอหรือบริบทที่ผิดปกติ ( Unusual Requests or Context ) เช่น ดูแตกต่างจากกระบวนการปกติ เกิดขึ้นนอกเวลาปกติ หรือลักษณะทางภาษาไม่เหมือนกับที่คุ้นเคย
3. เน้นว่าเป็นเรื่องด่วน (Extreme Urg ency) อ้างว่าสำคัญมากและต้องดำเนินการในทันที 4. เน้นว่าเป็นความลั บ ( Secrecy ) โดยอ้างเหตุผลต่าง ๆนานา เช่น การประชุมลับ สถานการณ์วิกฤติ การควบรวมหรือเข้าซื้อกิจการ 5. มีคำแนะนำที่ดูเข้มงวด (Strict Instructions) อาจมีข้อกำหนดหรือคำแนะนำเฉพาะเจาะจง เช่น การใช้ผู้ให้บริการรายใหม่ การปรับปรุงข้อมูลธนาคารสำหรับการโอนเงิน หรือการเร่งรัดการชำระเงิน
และ 6. กระตุ้นอารมณ์เพื่อโน้มน้าวให้ดำเนินการ (Emotional Manipulation) คนร้ายที่สวมรอยเป็นผู้บริหารอาจทำเสียงเครียดผิดปกติ รีบร้อน หรือเอาอกเอาใจ เพื่อให้พนักงานรู้สึกว่าตนเองได้รับเลือกให้ทำภารกิจพิเศษ พวกเขาอาจแสดงออกถึงอำนาจและการเชื่อฟัง เพื่อให้แน่ใจว่าพนักงานจะไม่ทำให้เจ้านายผิดหวัง และจะโน้มน้าวให้พนักงานละเว้นขั้นตอนการรักษาความปลอดภัยมาตรฐานโดยการละเมิดความลับหรือนโยบายขององค์กร โดยอ้างว่าเป็นกรณีฉุกเฉิน ที่น่าห่วงคือ ‘ เทคโนโลยีปัญญาประดิษฐ์ (AI) ทำให้มิจฉาชีพสามารถสวมรอยได้ ง่ายและ แนบเนียนขึ้น ’ เช่น ทำคลิปวิดีโอปลอมภาพและเสียง (Deepfake) ร่างอีเมลหรือจดหมายที่คล้ายกับผู้บริหารเป็นผู้เขียนจริงๆ
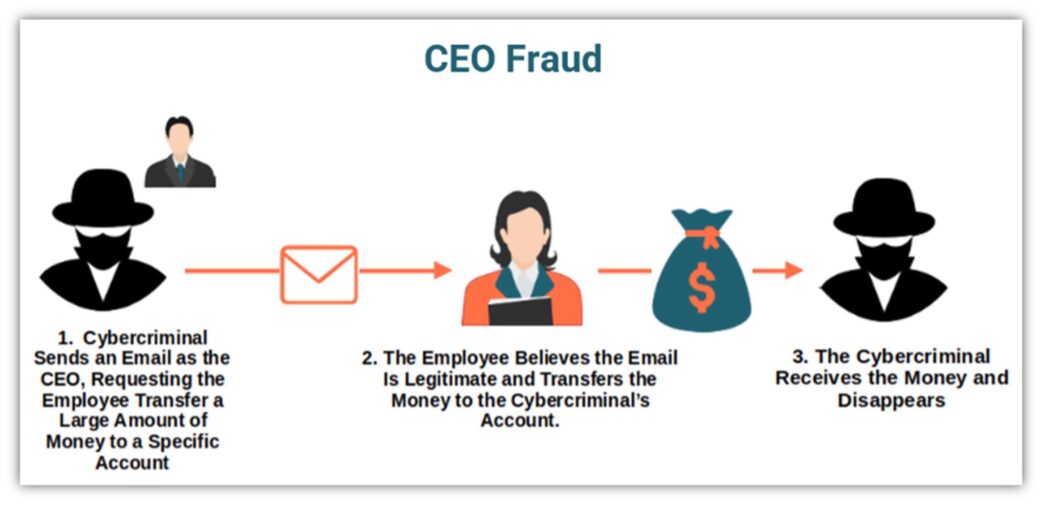
ภาพที่ 1 : กระบวนการหลอกลวงแบบ ‘CRO Fraud’ ที่มิจฉาชีพส่งอีเมลปลอมเป็นผู้บริหารหลอกให้พนักงานโอนเงิน ที่มา : cheapsslsecurity.com – เล็งเป้าใหญ่ได้เหยื่อชิ้นโต : ข้อมูลจาก McAfee บริษัทผู้ให้บริการซอฟต์แวร์ป้องกันไวรัสคอมพิวเตอร์และระบบรักษาความปลอดภัยไซเบอร์ ระบุว่า การหลอกลวงแอบอ้างเป็นผู้บริหารระดับสูงกำลังแพร่หลายมากขึ้น เนื่องจากเป็นการหลอกลวงที่ทำกำไรได้อย่างมหาศาลสำหรับอาชญากรไซเบอร์ และทำได้ง่ายในโลกดิจิทัลปัจจุบัน นอกจากนี้ การที่องค์กรพึ่งพารูปแบบการทำงานระยะไกลและแบบผสมผสาน (Remote & Hybrid Working) ได้สร้างช่องโหว่ใหม่ ๆ โดยไม่ตั้งใจให้มิจฉาชีพมีโอกาสก่อเหตุ
‘ ตัวอย่างเช่น วิธีการตรวจสอบแบบรวดเร็วและไม่เป็นทางการแบบ เก่า ๆ เช่น การเดินไปที่โต๊ะทำงานของเพื่อนร่วมงาน ไม่สามารถทำได้เสมอไปอีกต่อไป ทำให้การส่งอีเมลหลอกลวงแอบอ้างเป็น ผู้บริหาร ที่ฟังดูเร่งด่วนประสบความสำเร็จได้ง่ายขึ้นโดยไม่ถูกตั้งคำถาม ’ บทความของ McAfee ระบุ
บทความของ McAfee แนะนำคนที่ทำงานในตำแหน่งหรือฝ่ายดังต่อไปนี้ ต้องมีความระมัดระวังเป็นพิเศษ 1 . ฝ่ายบัญชี – การเงิน (Account & Finance) : นี่คือเป้าหมายที่มิจฉาชีพเลือกโจมตีบ่อยที่สุด เนื่องจากสามารถเข้าถึงเงินทุนขององค์กรโดยตรงและมีอำนาจในการชำระหรือโอนเงิน โดยคนร้ายจะแอบอ้างเป็นผู้บริหารระดับสูงเพื่อใช้ประโยชน์จากตำแหน่งหน้าที่ในการดำเนินการตามคำขอ โดยเฉพาะอย่างยิ่งเมื่อมีการกล่าวอ้างว่าเป็นเรื่องเร่งด่วน
2. ฝ่ายบุคคล ( HR) : หากมิจฉาชีพเล็งเป้าหมายฝ่ายบัญชีเพื่อประสงค์ต่อเงินโดยตรง การเล็งฝ่ายบุคคลก็เพื่อประสงค์ต่อข้อมูลส่วนบุคคลของพนักงานในองค์กรซึ่งมีความสำคัญไม่ยิ่งหย่อนไปกว่ากัน มิจฉาชีพมักแอบอ้างเป็นผู้บริหารเพื่อขอข้อมูลพนักงานที่สำคัญ เช่น รายชื่อการจ่ายเงินเดือน แบบฟอร์มภาษี และข้อมูลอื่นๆ ที่สามารถนำไปใช้ในการฉ้อโกงต่อไปได้
3. ผู้ช่วยของผู้บริหาร ( Executive and A dministrative A ssistants ) : บุคคลเหล่านี้ทำงานใกล้ชิดกับผู้บริหารระดับสูง และมักได้รับมอบหมายให้จัดการเรื่องโลจิสติกส์และการเงินในนามของผู้บริหาร เช่น การจองการเดินทางหรือการจัดซื้ออุปกรณ์ มิจฉาชีพมักออกอุบายด้วยการขอให้ซื้อบัตรของขวัญ (Gift Card) หรือให้จัดการการชำระเงินจำนวนเล็กน้อยที่ดูเหมือนถูกต้องตามกฎหมาย แต่แท้จริงแล้วเป็นการฉ้อโกง
และ 4. พนักงานใหม่หรือผู้ที่เพิ่งเข้ามาทำงานไม่นาน ( New or Junior Employees ) : พนักงานใหม่ ๆ อาจไม่คุ้นเคยกับขั้นตอนการชำระเงินขององค์กรมากนัก และกระตือรือร้นที่จะแสดงให้เห็นว่าตนเองพร้อมปฏิบัติงานอย่างรวดเร็ว คนร้ายจึงฉวยโอกาสจากความไม่ชำนาญนี้ โดยหวังว่าพนักงานใหม่จะดำเนินการตามคำขอที่เป็นการฉ้อโกงโดยไม่ตั้งคำถามถึงความถูกต้อง
‘ หนึ่งในกรณีอื้อฉาวของ CEO Fraud เกิดขึ้นใน ช่วงต้นปี 2567 ตามการเปิดเผยของตำรวจฮ่องกง คนร้ายได้ใช้เทคนิค Deepfake ปลอมเป็น ประธานเจ้าหน้าที่ฝ่ายการเงิน (CFO) เข้ามาประชุมทางออนไลน์ แล้วหลอกพนักงานฝ่ายการเงินให้โอนเงิน 25 ล้านเหรียญสหรัฐ (ราว 900 ล้านบาท) ที่น่าตกใจคือนอกจาก CFO ปลอมแล้ว หน้าจอ อื่น ๆ ที่ดูเหมือนเป็นเพื่อนร่วมงานมาประชุมด้วยกันก็ล้วนเป็นของปลอมที่ถูกสร้างด้วย Deepfake ทั้งสิ้น การโจมตีที่ซับซ้อนนี้เริ่มต้นด้วยอีเมลที่น่าสงสัย แต่ได้รับความน่าเชื่อถือผ่านการประชุมทางวิดีโอที่สมจริงอย่างมาก แสดงให้เห็นถึงการยกระดับกลยุทธ์การหลอกลวงที่น่ากลัวยิ่งขึ้น ’ บทความของ McAfee ยกตัวอย่างที่อ้างจากรายงานข่าวของ CNN
ภาพที่ 2 : คำเตือนมิจฉาชีพซึ่งรวมพึง CEO Fraud ที่มา : เพจเฟซบุ๊ก ‘กองสารนิเทศ สำนักงานตำรวจแห่งชาติ’ (25 พ.ค. 2569) – จะลดความเสี่ยงตกเป็นเหยื่อกลอุบาย CEO Fraud ได้อย่างไร? : ศูนย์ต่อต้านการฉ้อโกงออนไลน์ (ACSC) สำนักงานตำรวจแห่งชาติ แนะนำว่า 1. อย่ารีบโอนเพราะคำว่าด่วน 2.ตรวจสอบอีเมลทุกตัวอักษรว่าถูกต้องหรือไม่ 3.ห้ามโอนเงินจากคำสั่งในอีเมลเพียงอย่างเดียว 4.ต้องตรวจสอบบริษัทคู่ค้าผ่านโทรศัพท์เดิมที่เคยติดต่อกัน และ 5.หากจะโอนเงินต้องมีผู้ร่วมตรวจสอบ 2 คนขึ้นไป
ขณะที่คำแนะนำจาก NJCCIC มีดังนี้ 1. ฝึกอบรมพนักงานอย่างสม่ำเสมอให้รู้จักสังเกตและรายงานสัญญาณของการฉ้อโกงโดยแอบอ้างเป็น ผู้บริหาร โดยเน้นที่ปัจจัยกระตุ้นทางอารมณ์ คำขอที่เร่งด่วนและผิดปกติ นอกจากนี้ ควรมีการฝึกซ้อมจำลองการโจมตีผ่านหลายช่องทาง ((อีเมล SMS เสียง QRCode) ด้วย 2. ใช้เครื่องมือค้นหา ต่าง ๆ เพื่อระบุว่าข้อมูลใดที่เผยแพร่สู่สาธารณะทางออนไลน์ เป็นข้อมูลที่มีความเสี่ยงถูกมิจฉาชีพนำมาใช้โจมตี เพื่อลดความเสี่ยงด้วยการลดร่องรอยดิจิทัล(Digital Footprint)
3. ตรวจสอบการตั้งค่าความปลอดภัยและความเป็นส่วนตัว อยู่เสมอ ทั้งที่ใช้ในบัญชีแพลตฟอร์มออนไลน์ต่าง ๆ ตลอดจนอุปกรณ์ที่ใช้งาน 4. ใช้เครื่องมือรักษาความปลอดภัย ขั้นสูง เพื่อตรวจจับความผิดปกติ เช่น เครื่องมือตรวจจับอีเมลที่สามารถตรวจจับโดเมนที่คล้ายคลึงกัน เวลาการติดต่อสื่อสารที่ผิดปกติ หรือเครื่องมือตรวจจับเสียงปลอมที่สร้างโดย Deepfake
5. บังคับใช้โปรโตคอลการตรวจสอบความถูกต้องของอีเมลที่มีประสิทธิภาพ ( SPF, DMARC และ DKIM) ด้วยนโยบาย ‘ ปฏิเสธ ’ เพื่อป้องกันการปลอมแปลงโดเมนแบบง่าย ๆ 6. กำหนดรหัสลับภายในองค์กรซึ่งมีเพียงผู้บริหารเท่านั้นที่ทราบ เพื่อให้พนักงานที่ทำงานในตำแหน่งที่มีความเสี่ยงได้ใช้ตรวจสอบคำขอที่มีความสำคัญสูง 7. บังคับใช้มาตรการตรวจสอบหลายขั้นตอน หากเป็นการขอโอนเงินจำนวนมาก ๆ หรือขอข้อมูลที่มีความอ่อนไหว
8.หากพนักงานหลงเชื่อโอนเงินไปแล้ว ให้รีบแจ้งผู้บังคับบัญชา ฝ่ายไอทีในองค์กร สถาบันการเงินและหน่วยงานบังคับใช้กฎหมาย ที่เกี่ยวข้อง โดยเร็วที่สุด เพราะหากไม่สามารถสกัดกั้นธุรกรรมที่ถูกฉ้อโกงได้อย่างรวดเร็ว (ข้อมูลของสหรัฐฯ หรือภายใน 48 ชั่วโมงนับจากการโอนเงิน) การติดตามเงินคืนก็แทบจะเป็นไปไม่ได้เลย และ 9. หากเป็นการขโมยข้อมูลส่วนบุคคล ให้ระงับการใช้เครดิต เปลี่ยนรหัสผ่าน เปิดใช้งานการตรวจสอบสิทธิ์แบบหลายปัจจัย (MFA) หรือการยืนยัน 2 ชั้น
ด้าน McAfee ให้ข้อคิดที่สำคัญ ‘ แม้ มิจฉาชีพ จะพัฒนา กลอุบาย อย่างต่อเนื่อง แต่การป้องกันที่แข็งแกร่งที่สุด ขององค์กร คือการรักษาความปลอดภัยเชิงรุกและเป็นหนึ่งเดียว ด้วยการส่งเสริมวัฒนธรรมที่พนักงานทุกคนรู้สึกมีอำนาจในการตั้งคำถามและตรวจสอบคำขอ ’ โดยเน้นย้ำถึงการ ‘ สร้าง มนุษย์ให้เป็น กำแพงป้องกันที่ทรงพลัง ’ เพราะ กระบวนการที่แข็งแกร่ง การตระหนักรู้อย่างต่อเนื่อง และ มี ความมุ่งมั่นในการตรวจสอบ คือกุญแจสำคัญในการปกป้ององค์กรจากภัยคุกคาม !!!
-/-/-/-/-/-/-/-/-/-/-
อ้างอิง
https://web.facebook.com/share/p/14gNM15hrpx
https://web.facebook.com/share/p/1En8mZBDAP/ (ACSC เตือนภัยไซเบอร์! สัปดาห์เดียวแฮกเกอร์โจมตีพุ่ง 4 เท่า พร้อมเปิดโปงมุกใหม่ “อีเมลปลอม CEO-คู่ค้า สั่งโอนเงิน” เสียหายรวมเกือบ 100 ล้านบาท : ศูนย์ต่อต้านการฉ้อโกงออนไลน์ , 25 พ.ค. 2569)
https://web.facebook.com/share/r/1JDtjGPGEi/ (แค่อีเมลปลอมฉบับเดียว บริษัทสูญเงินกว่า 100 ล้านบาท : ศูนย์ต่อต้านการฉ้อโกงออนไลน์ , 25 พ.ค. 2569)
https://www.cyber.nj.gov/threat-landscape/phishing-online-scams/ceo-fraud (CEO Fraud , NJCCIC)
https://www.cyber.nj.gov/guidance-and-best-practices/identity-theft-privacy/identity-theft-and-compromised-pii (Compromised PII and Identity Theft Resources and Recommendations : NJCCIC, 1 ต.ค. 2568)
https://www.mcafee.com/learn/is-that-really-your-boss/ (Is That Really Your Boss? CEO Fraud Explained , McAfee)
https://web.facebook.com/share/p/1RzL1QENTW/ (มิจฉาชีพใช้ Deepfake ปลอมตัวเป็น “ประธานเจ้าหน้าที่ฝ่ายการเงิน” ประชุมวิดีโอคอลหลอกพนักงานให้โอนเงินกว่า 900 ล้านบาท : Thai PBS Sci & Tech 6 ก.พ. 2567)
https://edition.cnn.com/2024/02/04/asia/deepfake-cfo-scam-hong-kong-intl-hnk (Finance worker pays out $25 million after video call with deepfake ‘chief financial officer’ : CNN 4 ก.พ. 2567)