‘SMS of Death’ ข้อความอันตรายป่วนมือถือแอนดรอยด์ ระบบรวน-ใช้งานไม่ได้โดยเหยื่อไม่รู้ตัว
บัญชา จันทร์สมบูรณ์
ตั้งแต่ปลายเดือนตุลาคม 2569 เป็นต้นมา มีข่าวที่น่ากังวลเกี่ยวกับภัยไซเบอร์เกิดขึ้นอย่างต่อเนื่อง ไม่ว่าจะเป็นระบบทำความเย็นของซูเปอร์มาร์เก็ตในหลายประเทศของทวีปยุโรปถูกมือมืดเจาะระบบเข้าไปปรับอุณหภูมิให้ร้อนขึ้นจนสินค้าได้รับความเสียหาย
หรือกรณีระบบการจองตัวเครื่องบินของ Amadeus ถูกเข้าถึงโดยไม่ได้รับอนุญาต ซึ่งทำให้ข้อมูลส่วนตัวของลูกค้าหลายสายการบินในเอเชียรั่วไหลระหว่างปี 2566 ถึงปี 2569 อาทิ สายการบิน Japan Airlines, Cathay Pacific, Korean Air และ Singapore Airlines ซึ่งมีทั้งอีเมล หมายเลขโทรศัพท์ รายละเอียดเอกสารการเดินทาง และหมายเลขสมาชิก (ระบบสะสมไมล์เดินทาง) หรืออย่างใดอย่างหนึ่ง รวมถึงล่าสุดวันที่ 10 พ.ย. 2569 การบินไทยได้ออกมายอมรับเช่นกัน ว่าข้อมูลผู้โดยสารที่อยู่ในระบบของ Amadeus ราว 6 หมื่นรายการรั่วไหล
แต่เรื่องที่น่ากังวลและถึงตัวเราอย่างไม่ทันตั้งตัวเราซึ่งควรค่าแก่การทำความเข้าใจ คือการแจ้งเตือนของแอปเปิลถึงความเสี่ยงโทรศัพท์มือถือไอโฟนถูกสอดแนมโดยสปายแวร์ซึ่งก็มีรายงานว่ามีนักการเมืองชาวไทยออกมาเปิดเผยว่าเป็นหนึ่งในผู้ถูกสอดแนมด้วยเช่นกัน
จากไอโฟนที่ใช้ระบบปฏิบัติการ iOS ล่าสุดทางฝั่งระบบปฏิบัติการ Android ที่ใช้ในโทรศัพท์มือถือแทบทุกยี่ห้อทั่วโลกก็มีการแจ้งเตือนเช่นกันในหัวข้อ ‘ข้อความมรณะ (SMS of Death)’ อันหมายถึงช่องโหว่ของระบบปฏิบัติการ ซึ่งผู้ประสงค์ร้ายสามารถใช้จุดนี้โจมตีด้วยการส่งข้อความสั้น (SMS) ที่ทำให้ระบบปฏิบัติการเกิดสภาวะรวนและล่ม ผลกระทบอย่างเลวร้ายที่สุดคือหากถูกกระหน่ำโจมตีซ้ำ ๆ เครื่องจะเกิดอาการค้างที่แม้จะปิดเครื่องแล้วเปิดใหม่ก็ยังไม่สามารถใช้งานได้
SMS ทำงานอย่างไร
SMS หรือบริการส่งข้อความสั้น (Short Message Service) คือการส่งข้อความที่ถูกจำกัดความยาวไว้ที่ไม่เกิน 160 ตัวอักษร ซึ่งหากพิมพ์เกินความยาวนั้นระบบจะตัดส่งเป็นข้อความใหม่แทน โดยข้อความจะถูกส่งจากเครื่องผู้ส่งผ่านศูนย์บริการข้อความสั้น (Short Message Service – SMSC) ของผู้ให้บริการเครือข่ายโทรศัพท์มือถือไปยังเครื่องผู้รับ และหากเวลานั้นโทรศัพท์มือถือของผู้ที่เราจะส่งข้อความไปนั้นปิดเครื่องหรืออยู่ในพื้นที่ไม่มีสัญญาณ ระบบจะเก็บข้อความนั้นไว้และส่งให้เมื่อเครื่องของผู้รับกลับมาเปิดหรือกลับมาเชื่อมต่อสัญญาณโทรศัพท์ได้อีกครั้ง
ระบบนี้คิดค้นโดยฟรายด์เฮล์ม ฮิลเลบรันด์ (Friedhelm Hillebrand) วิศวกรชาวเยอรมัน ในปี 2527 ซึ่งขณะนั้นเขามีบทบาทสำคัญในการวางมาตรฐานสากลของ GSM สำหรับเครือข่าย 2G ที่กำลังจะมาแทนเครือข่ายอนาล็อก (1G) อย่างไรก็ตาม กว่าที่การส่ง SMS ครั้งแรกของโลกจะเกิดขึ้นก็ต้องรอจนถึงปี 2535 เมื่อ นีล แพพเวิร์ธ (Neil Papworth) นักพัฒนาซอฟต์แวร์ชาวอังกฤษ โดยส่งข้อความ ‘สุขสันต์วันคริสต์มาส (Merry Christmas)’ ในวันที่ 3 ธ.ค. 2535 ไปยัง ริชาร์ด จาร์วิส (Richard Jarvis) ซึ่งขณะนั้นเป็นผู้อำนวยการของ Vodafone บริษัทผู้ให้บริการเครือข่ายมือถือในอังกฤษ เพื่อทดสอบระบบ SMS ที่ Vodafone เตรียมจะเปิดให้บริการ
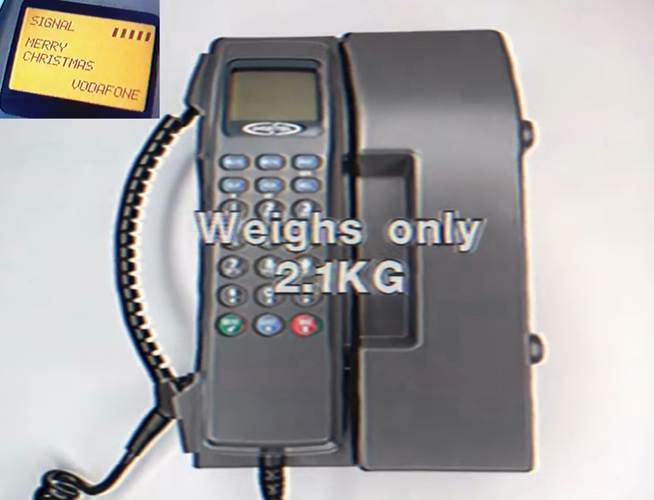
ซึ่งเปิดตัวในปี 2535 ทำให้ถูกบันทึกในฐานะโทรศัพท์รุ่นแรกของโลก
ที่รับข้อความ SMS เมื่อวันที่ 3 ธันวาคม 2535 (ที่มา: Vodafone UK)
อะไรคือ SMS of Death
สำนักข่าวเฉพาะทางด้านความปลอดภัยไซเบอร์ เช่น cybersecuritynews.com, cybernews.com และ bleepingcomputer.com รายงานเรื่องการโจมตีทางไซเบอร์ด้วย SMS of Death เมื่อวันที่ 29 , 30 และ 31 ต.ค. 2569 ตามลำดับ โดยอ้างรายงานของ มาร์ค บลาสซิค (Mark Blaszczyk) นักวิจัยด้านความปลอดภัยไซเบอร์ ที่เผยแพร่บนเว็บไซต์ smsofdeath.com ในวันที่ 29 ต.ค. 2569
ข้อค้นพบของบลาสซิคอธิบายว่า ช่องโหว่ของระบบอยู่ในฟังก์ชั่น WapPushOverSms.decodeWapPdu() ซึ่งเป็นโค้ดของ Android ที่อ่านข้อความ WAP Push โดย WAP Push เป็นระบบเก่าที่อนุญาตให้ผู้ให้บริการเครือข่ายโทรศัพท์มือถือส่งคำสั่งที่ซ่อนไว้ไปยังเครื่องโทรศัพท์โดยที่เจ้าของเครื่องนั้นไม่ต้องทำอะไร เช่น การสั่งให้ดาวน์โหลด MMS หรือตั้งค่าเครือข่าย และความน่ากลัวของการโจมตีโดยวิธีนี้คือเหยื่อจะไม่รู้ตัว เพราะมองไม่เห็นทั้งข้อความที่ส่งมาและหมายเลขโทรศัพท์ของผู้ส่ง อีกทั้งการแก้ไขต้องทำผ่านชุดเครื่องมือเชื่อมต่อระหว่างเครื่องคอมพิวเตอร์กับระบบปฏิบัติการ Android (ADB) จึงเป็นเรื่องยากสำหรับคนทั่วไปที่ไม่ใช่ผู้เชี่ยวชาญ
“เป็นการโจมตีจากระยะไกล เงียบเชียบ และการแก้ไขต้องใช้ความพยายามอย่างมาก หวังผลได้โดยที่เหยื่อไม่ต้องเปิดดูข้อความ ไม่มีการแจ้งเตือนใดๆ ไม่ปรากฏอะไรให้เห็นในกล่องข้อความแม้กระทั่งเบอร์โทรของคนร้าย ผลกระทบคือทำให้สายโทรศัพท์ที่กำลังเชื่อมต่อเพื่อสนทนาอยู่หลุดไป ไม่สามารถรับสายหรือโทรออกได้แม้แต่เบอร์โทรฉุกเฉิน และการส่งข้อความซ้ำโดยผู้ให้บริการมือถือ (ซึ่งเป็นกลไกปกติของ SMS เมื่อเครื่องผู้รับปิดหรือไม่มีสัญญาณ) จะทำให้ปัญหารุนแรงขึ้น ข้อความที่ไม่ได้รับการตอบรับจะถูกส่งซ้ำโดยผู้ให้บริการ ทำให้โทรศัพท์ล่มอีกครั้ง การส่งข้อความประมาณ 20 ข้อความสามารถทำให้โทรศัพท์ใช้งานไม่ได้เป็นเวลานาน ข้อความที่ผิดรูปแบบจะยังคงอยู่ในคิวและถูกส่งซ้ำทุกครั้งที่รีบูตเครื่อง ดังนั้นโทรศัพท์อาจล่มขณะเปิดเครื่องใหม่จนกว่าจะถูกแก้ไข” รายงานของบลาสซิคระบุ
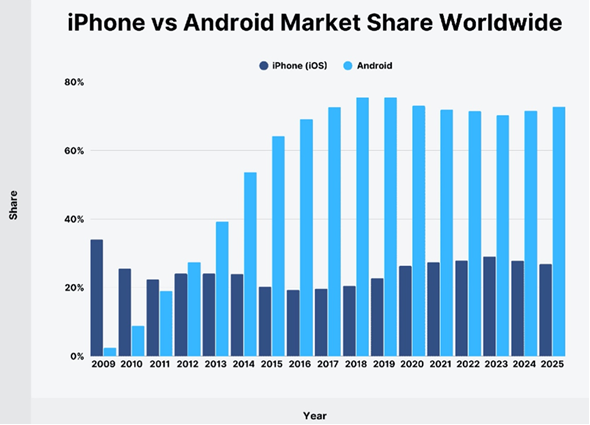
และโทรศัพท์มือถือยี่ห้ออื่นๆ (ซึ่งใช้ระบบปฏิบัติการ Android) ทั่วโลก ระหว่างปี 2552 – 2568
(ที่มา: Search Engine Land)
ลดความเสี่ยงได้อย่างไรบ้าง
รายงานของบลาสซิคระบุว่าในเดือนตุลาคม 2569 Google ซึ่งเป็นผู้ให้บริการระบบปฏิบัติการ Android ได้ออกแพตช์แก้ไขช่องโหว่ดังกล่าวแล้วสำหรับ Android ตั้งแต่เวอร์ชั่น 14 – 17 ดังนั้นโทรศัพท์มือถือที่ใช้ระบบปฏิบัติการ Android เวอร์ชั่นเก่ากว่า (เช่น Android เวอร์ชั่น 12 – 13) จึงยังมีความเสี่ยง ซึ่ง Aviatrix บริษัทด้านความปลอดภัยเครือข่ายบนคลาวด์และซอฟต์แวร์สำหรับองค์กรในสหรัฐอเมริกา ประเมินว่ายังมีโทรศัพท์มือถือและอุปกรณ์ไอทีต่างๆ ที่ใช้ Android เวอร์ชั่น 12 – 13 ถูกใช้งานอยู่กว่าร้อยล้านเครื่องทั่วโลก ในประเทศไทย ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ซึ่งรายงานข่าวนี้เช่นกัน แนะนำว่า ผู้ใช้งานควรติดตั้งอัปเดตล่าสุดจากผู้ผลิตอุปกรณ์หรือผู้ให้บริการเครือข่าย และองค์กรควรตรวจสอบอุปกรณ์ Android รุ่นเก่าที่ยังใช้งานอยู่ โดยเฉพาะรุ่นที่ไม่ได้รับแพตช์ความปลอดภัยเพิ่มเติม เพื่อพิจารณาอัปเกรดหรือเปลี่ยนอุปกรณ์ตามความเหมาะสม
อ้างอิง
- แอปเปิล แจ้งเตือนผู้ใช้ไอโฟนในหลายประเทศทั่วโลก หลังพบสปายแวร์เจาะกลุ่มเป้าหมายเฉพาะ : มติชน , 3 พ.ย. 2569
- อภิสิทธิ์ เผย Apple แจ้งเตือนมือถือไอโฟน ถูกสปายแวร์ ‘เพกาซัส’ พยายามเจาะข้อมูล : แนวหน้า , 2 พ.ย. 2569
- นักวิเคราะห์ชี้ เหตุโจมตีตู้เย็นในซูเปอร์มาร์เก็ตยุโรปอาจเป็นสงครามจิตวิทยา : ThaiPBS , 3 พ.ย. 2569
- About 46,000 SIA booking records accessed in data breach involving travel tech company Amadeus : Channel News Asia , 3 พ.ย. 2569
- การบินไทย รับถูกแฮก ข้อมูลรั่ว 6 หมื่นรายการ แต่ไม่กระทบข้อมูลบัตรเครดิต : มติชน 10 พ.ย. 2569
- เตือนภัย Android เจอบั๊ก SMS มรณะ ส่งข้อความเดียวทำมือถือรวน เปิดไม่ติด พร้อมวิธีตรวจสอบและป้องกัน : Droidsans , 2 พ.ย. 2569
- What Is SMS and How Does It Work? : aql , 13 พ.ค. 2568
- Origin and history of SMS : Telefonica , 3 ก.ย. 2567
- SMS คืออะไร ? ข้อความ SMS แรกของโลกเป็นคำว่าอะไร เกิดขึ้นเมื่อไหร่ ? : Thaiware , 3 ธ.ค. 2565
- 30 years since the first ever SMS | Orbitel 901 | Vodafone UK , 3 ธ.ค. 2565
- SMS of Death , A single malformed WAP Push SMS crashes com.android.phone on Android, dropping active calls (including emergency calls), with zero interaction from the victim.)
- iPhone vs Android statistics : Search Engine Land , 15 ก.ย. 2569
- Zero-Click ‘SMS of Death’ Flaw Lets Hackers Disrupt Android Phones With a Single Text : Cyber Security News , 29 ต.ค. 2569
- Invisible “SMS of Death” crashes Android phone, traps victim in reboot loop until factory reset : Cybernews , 30 ต.ค. 2569
- New Android SMS of Death exploit can remotely crash unpatched phones : Bleeping Computer , 31 ต.ค. 2569
- SMS of Death: How CVE-2026-58882 Lets Attackers Remotely Crash Android Phones with a Single Text : Aviatrix , 31 ต.ค. 2569
- ช่องโหว่ Android “SMS of Death” เสี่ยงถูกส่งข้อความทำระบบโทรศัพท์หยุดทำงาน : ThaiCERT , 2 พ.ย. 2569