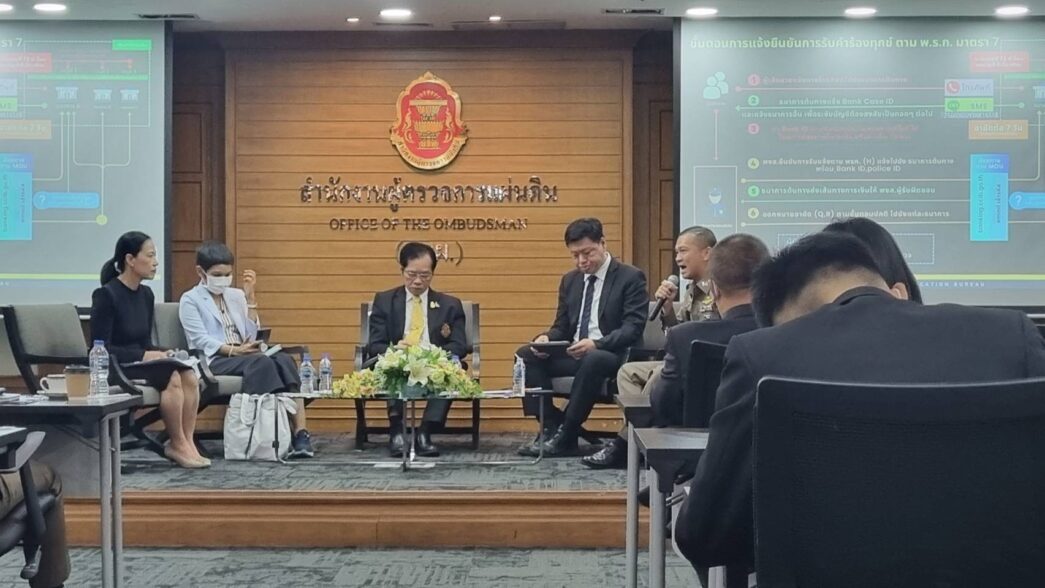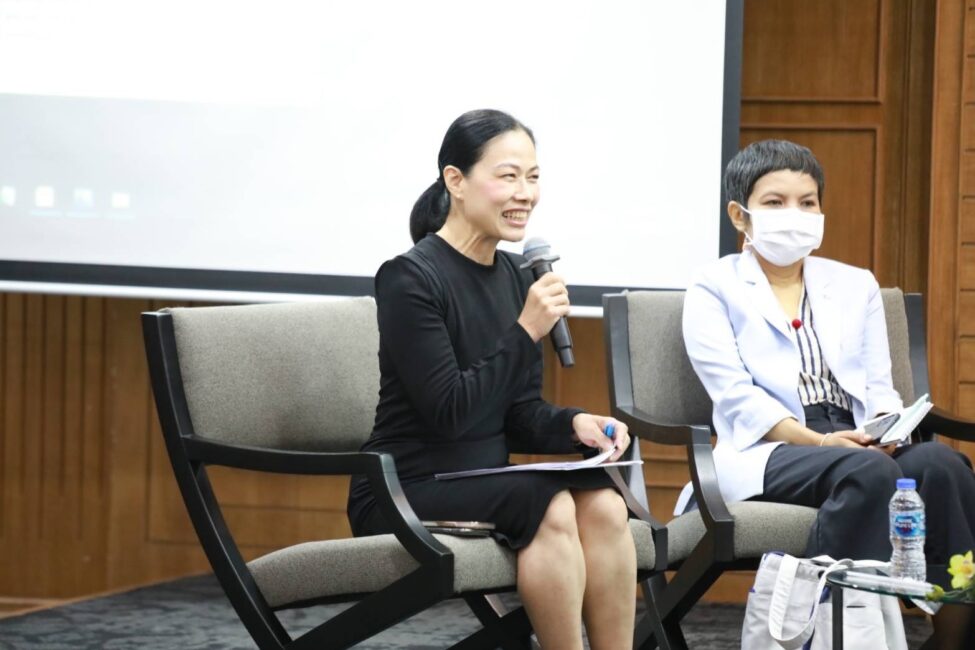
‘อาชญากรรมไซเบอร์กับบทบาทผู้ตรวจการแผ่นดิน’ วงเสวนาฉายภาพหลากรูปแบบของข้อมูลลวง-มิจฉาชีพ

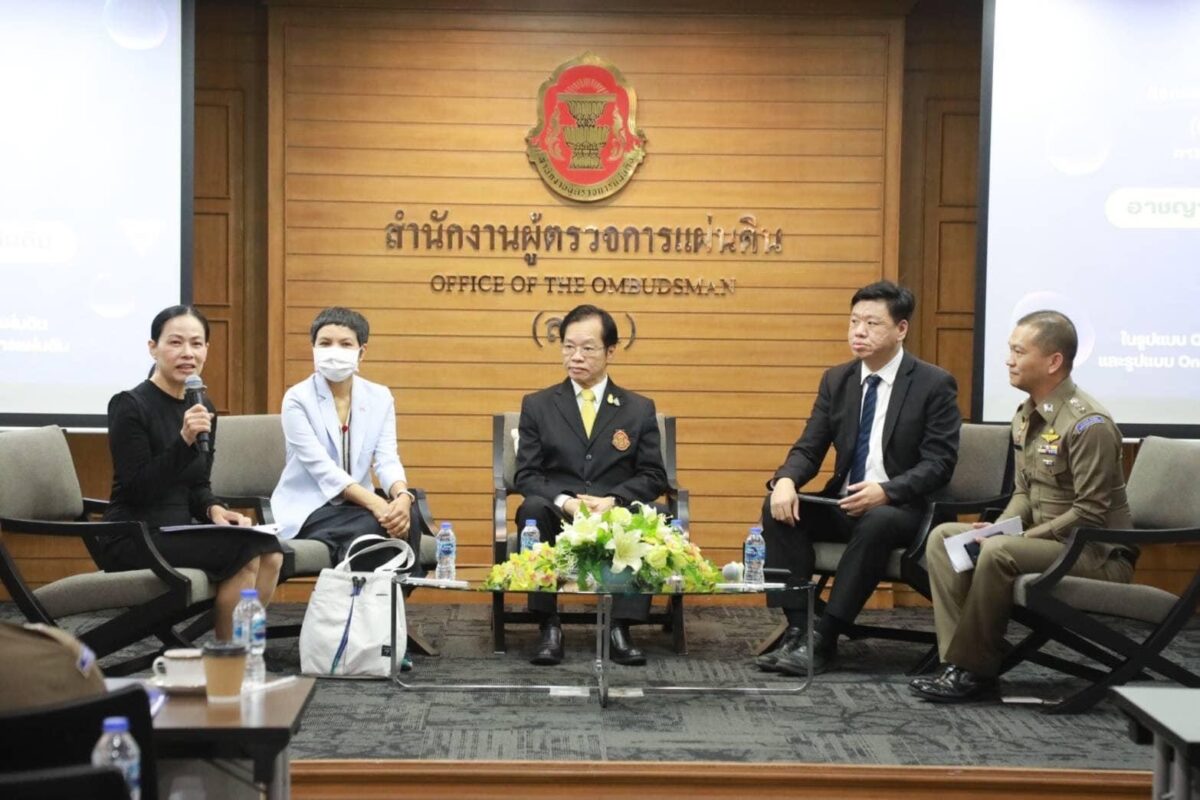
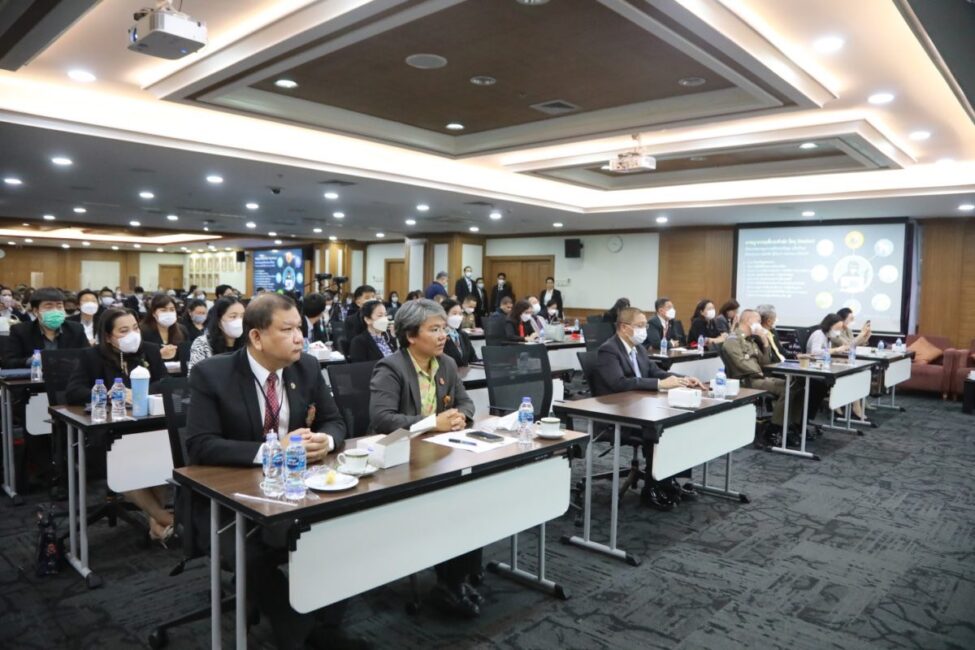
14 มิ.ย. 2566 สำนักงานผู้ตรวจการแผ่นดิน ร่วมกับ มูลนิธิฟรีดริชเนามัน (ประเทศไทย) จัดกิจกรรมรับฟังความคิดเห็น เพื่อสร้างความเป็นธรรมในสังคม (PLACE OF JUSTICE) และเสวนาหัวข้อ “อาชญากรรมไซเบอร์กับบทบาทผู้ตรวจการแผ่นดินในยุคดิจิทัล” ภายใต้โครงการส่งเสริมธรรมาภิบาลและการมีส่วนร่วมของภาครัฐและภาคประชาสังคม ณ ห้อง 901-902 สำนักงานผู้ตรวจการแผ่นดิน ศูนย์ราชการฯ ถ.แจ้งวัฒนะ กรุงเทพฯ และถ่ายทอดสดผ่านเฟจเฟซบุ๊ก สำนักงานผู้ตรวจการแผ่นดิน

คมขวัญ กาญจนกุญชร รองเลขาธิการสำนักงานผู้ตรวจการแผ่นดิน กล่าวถึงวัตถุประสงค์ของการจัดกิจกรรมครั้งนี้ว่า มุ่งหวังให้ความรู้เกี่ยวกับสิทธิเสรีภาพของประชาชนต่อการดำเนินงานของหน่วยงานรัฐ การดำเนินงานตามอำนาจหน้าที่ของผู้ตรวจการแผ่นดิน อันเป็นประโยชน์ต่อประชาชนและสังคม ส่งเสริมการมีส่วนร่วมของทุกภาคส่วนในการดำเนินงานของผู้ตรวจการแผ่นดิน การเสนอความคิดเห็นและแนวทางแก้ปัญหาที่ก่อให้เกิดความเดือดร้อนหรือความไม่เป็นธรรมให้แก่ประชาชน

“การดำเนินกิจกรรมในครั้งนี้เป็นความร่วมมือระหว่าง สำนักงานผู้ตรวจการแผ่นดินและมูลนิธิฟรีดริชเนามัน (ประเทศไทย) รวมถึงเครือข่ายหน่วยงานจากภาคส่วนต่างๆ โดยได้หยิบยกปัญหาความเดือดร้อนที่มีผลกระทบต่อประชาชนในวงกว้างที่ได้รับจากอาชญากรรมไซเบอร์ เช่น การดูดเงินจากบัญชีเงินฝากธนาคาร ข่าวปลอม การหลอกลวงผ่านรูปแบบต่างๆ ทางออนไลน์” รองเลขาธิการสำนักงานผู้ตรวจการแผ่นดิน กล่าว

จากนั้นจึงเป็นช่วงเสวนาในหัวข้อ “อาชญากรรมไซเบอร์กับบทบาทผู้ตรวจการแผ่นดินในยุคดิจิทัล” โดย รศ.อิสสรีย์ หรรษาจรูญโรจน์ ผู้ตรวจการแผ่นดิน ยกตัวอย่างอาชญากรรมไซเบอร์หลากหลายประเภท เช่น “Spoofing” การเข้าสู่เครื่องที่อยู่ระยะไกลโดยการปลอมแปลงที่อยู่อินเตอร์เน็ตของเหยื่อที่เข้าถึงได้ง่าย “Sniffer” การดักจับข้อมูลที่ผ่านระบบเครือข่ายทำให้ทราบรหัสผ่านของบุคคลอื่น “Modification” การเปลี่ยนแปลงข้อมูลโดยดักข้อมูลจากผู้ส่งแล้วแก้ไขก่อนส่งต่อให้ผู้รับ ทำให้ผู้รับได้ข้อมูลผิดพลาด “Denial of Service” การส่งข้อมูลขยะจำนวนมากไปหาเป้าหมายเพื่อให้ระบบล่ม “Delay” การหน่วงเวลา ทำให้ Server ทำงานได้ช้าลง “Remote Control” แฝงตัวเข้ามาในระบบแล้วยึดครองเพื่อควบคุมจากระยะไกล “Identity Theft” การนำข้อมูลของเหยื่อไปสวมรอย เช่น นำไปเปิดบัญชีธนาคาร “Phishing” การสร้างเว็บไซต์ปลอมหลอกเหยื่อให้กรอกข้อมูลส่วนบุคคล ไปจนถึง “Dark Web” หรือเครือข่ายอินเตอร์เน็ตใต้ดินที่เป็นแหล่งรวมสิ่งผิดกฎหมาย “Ransomware” มัลแวร์ยึดระบบเพื่อเรียกค่าไถ่ หากไม่จ่ายเงินให้คนร้ายก็ไม่สามารถใช้งานระบบได้ เป็นต้น

นอกจากตัวอย่างข้างต้นของอาชญากรรมไซเบอร์ที่กระทำต่อวัตถุแล้ว ยังมีอาชญากรรมไซเบอร์ที่ส่งผลกระทบต่อจิตใจและลุกลามสู่สังคม เช่น “Information Operation (IO)” สร้างเนื้อหาแย่งชิงความเชื่อมวลชน ครอบงำความจริงให้คนในสังคมเข้าใจตามทิศทางที่ต้องการ “Hoax” การสร้างข่าวหลอกลวงเพื่อสร้างยอดผู้ชม “Psychological on cyber warfare” การทำสงครามปฏิบัติการทางจิตวิทยาบนสื่ออินเตอร์เน็ตเพื่อปลุกระดมทางการเมืองหรือสร้างอาชญากรรมแห่งความเกลียดชัง 

“อาชญากรรมไซเบอร์สร้างความเดือดร้อนให้กับประชาชนในวงกว้าง กระทบในหลายมิติทั้งเศรษฐกิจและสังคม เรื่องของความมั่นคงและความปลอดภัยในชีวิต ทรัพย์สิน เอาง่ายๆ เลย อยากให้ไปตรวจสอบในเรื่องของการถูกดูดเงินจากบัญชีธนาคาร เรื่องของข่าวปลอมที่เกิดขึ้นว่าเราจะมีวิธีดำเนินการอย่างไรเพื่อแก้ไข เรื่องการหลอกลวงออนไลน์ผ่านคอลเซ็นเตอร์ เรื่องเว็บสินค้าออนไลน์ หาคู่ออนไลน์ สื่อลามกออนไลน์ พนันออนไลน์ ทั้งหมดนี้คือความเสี่ยง และเป็นเรื่องที่น่าเป็นห่วงเป็นอย่างยิ่ง” รศ.อิสสรีย์ กล่าว

พ.ต.อ.เจษฎา บุรินทร์สุชาติ ผู้กำกับการกลุ่มงานรักษาความมั่นคงปลอดภัยทางไซเบอร์ กองบัญชาการตำรวจสืบสวนสอบสวนอาชญากรรมทางเทคโนโลยี เปิดเผยว่า นับตั้งแต่ที่มีระบบแจ้งความออนไลน์ผ่านเว็บไซต์ www.thaipoliceonline.com ข้อมูลวันที่ 1 มี.ค. 2565 – 31 พ.ค. 2566 พบการร้องทุกข์หรือแจ้งเบาะแสที่เกี่ยวข้องกับการกระทำผิดทางออนไลน์ 270,306 เรื่องจากทั้งหมด 296,243 เรื่อง 

ประเภทอาชญากรรมออนไลน์ตามลักษณะที่พบในประเทศไทยแบ่งเป็น 14 ประเภท “เรื่องที่มีการร้องทุกข์เข้ามาส่วนใหญ่คือการฉ้อโกงหรือหลอกลวง” ไล่ตั้งแต่ “อันดับ 1 หลอกซื้อ-ขายสินค้าออนไลน์” อาทิ ถูกหลอกโอนเงินไปยังบัญชีที่ไม่ใช่เป็นผู้ขายสินค้า ซื้อของแล้วไม่ได้ของ ซึ่งสร้างความเสียหายประมาณ 1 พันล้านบาทต่อปี “อันดับ 2 หลอกชวนทำงาน” วิธีการของมิจฉาชีพคือหลอกให้เหยื่อโอนเงินไปให้โดยอ้างว่าเป็นค่าสมัคร ค่าตรวจสอบประวัติ ฯลฯ เหยื่อมักเป็นคนหาเช้ากินค่ำที่ต้องการอาชีพเสริม “อันดับ 3 หลอกกู้เงิน” หลายคนต้องการเงินกู้เมื่อเจอโฆษณาทางออนไลน์จึงหลงเชื่อ ซึ่งนอกจากจะไม่ได้เงินกู้แล้วยังต้องเสียเงินที่มีอยู่ไปอีก โดยมิจฉาชีพจะใช้อุบายให้โอนเงินอ้างเป็นค่าดำเนินการต่างๆ นานา เช่นเดียวกับการหลอกชวนทำงาน “อันดับ 4 หลอกลงทุน” ข้อสังเกตคือเหยื่อมิจฉาชีพประเภทนี้มักเป็นคนมีการศึกษาสูงและมีหน้าที่การงานดี โดยมิจฉาชีพใช้อุบายสร้างรูปแบบการลงทุนที่ดูซับซ้อนแต่ฉลาดหลักแหลมน่าเชื่อถือ เมื่อเหยื่อหลงเชื่อวางเงินลงทุนไปจนท้ายที่สุดพบว่าถอนเงินไม่ได้ และ “อันดับ 5 ข่มขู่ทางโทรศัพท์” ก็คือแก๊งคอลเซ็นเตอร์ 

ทั้งนี้ “อาชญากรรมไซเบอร์ไม่โดนกับตัวก็ไม่รู้” หรือบางคนคิดว่ารู้แล้วแต่จริงๆ คือไม่รู้ในสิ่งที่กำลังจะถูกหลอก หากมีเวลาก็อยากให้ศึกษาหาความรู้ไว้ และฝากแนวทางระมัดระวัง “ดูจากใจคนเอง ไม่โลภ ไม่กลัว ไม่หลง มีสติ” เจออะไรที่ไม่รู้จักหรือที่แปลกๆ อย่าเพิ่งปักใจเชื่อ เพราะคนร้ายจะหลอกทุกวิธีการ อะไรที่คิดว่าไม่น่าจะหลอกได้ก็หลอก และ “ถ้าพลาดท่าเสียเงินไปแล้วก็อย่าไปทำให้เสียเพิ่มอีก” หลายคนเสียดายเงินที่เสียไปครั้งแรก ถึงขั้นไปเอาเงินทั้งหมดที่มีหรือไปกู้หนี้ยืมสินมา สุดท้ายแทนที่จะเสียน้อยกลายเป็นเสียมาก

อนึ่ง สิ่งที่ตนเป็นห่วงคือ “ช่องว่างระหว่างวัย” คนรุ่นใหม่ใช้เทคโนโลยีกันคล่องแคล่วในขณะที่ผู้สูงอายุตามไม่ทัน และเมื่อใช้ไม่เป็นก็ไม่ค่อยอยากถามลูกหลาน หรือบางทีลูกหลานก็ไม่อยากตอบ สิ่งที่อยากเสนอแนะคือ “คุยเรื่องเทคโนโลยีให้มากขึ้น” สร้างความตื่นตัว เช่น รู้จักแพลตฟอร์ม อวตาร (การใช้สื่อสังคมออนไลน์แบบปกปิดตัวตน) รอยเท้าดิจิทัล (ทำอะไรไว้บนโลกออนไลน์ย่อมมีร่องรอยทิ้งไว้เสมอไม่ว่าจะผ่านไปนานเท่าใดก็ตาม) หรือข่าวตำรวจจับมิจฉาชีพออนไลน์ ลงทุนอย่างไรไม่เสี่ยงถูกหลอก ฯลฯ เรื่องเหล่านี้สามารถคุยกันได้ หรือแม้แต่การส่งต่อข้อมูลก็ต้องระวัง เพราะคนรับข้อมูลหากมองว่าส่งจากบุคคลที่น่าเชื่อถือก็อาจหลงเชื่อ 

“สิ่งหนึ่งที่ผมอยากจะเตือนซึ่งเห็นจากการมาแจ้งของประชาชน หากท่านคิดว่าถูกหลอก เสียไปน้อยก็ยอมเสียไป อย่าไปคิดว่าต้องหลงเชื่อเขา โอนเพิ่มไปอีก ถ้าตัดตรงนี้ได้ ตัดใจตัวเองได้ คิดว่าตัวเองพลาดไปแล้วก็หยุดโอน แล้วก็ไปหาข้อมูลว่ามันคืออะไร แล้วเอาข้อมูลมาแจ้งความ ตรงนี้ก็จะช่วยป้องกันตัวท่านได้ แล้วเอาเรื่องนั้นเป็นประสบการณ์มาเล่าให้คนรอบข้างท่านฟัง ก็จะช่วยกันสร้างภูมิคุ้มกันให้คนทั้งประเทศ อาชญากรรมทางเทคโนโลยีก็จะน้อยลง” พ.ต.อ.เจษฎา กล่าว

สัจจะ โชคบุญส่งสวัสดิ์ ผู้อำนวยการกองป้องกันและปราบปรามการกระทำผิดทางเทคโนโลยีสารสนเทศ กระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม ยกตัวอย่างมิจฉาชีพออนไลน์ คือการทำเพจเฟซบุ๊กปลอมแอบอ้างเป็นบริษัทเอกชนขนาดใหญ่ ทั้งที่เลิกกิจการไปแล้วหรือยังประกอบกิจการอยู่ ลงโฆษณาขายสินค้าบ้าง รับสมัครพนักงานบ้าง หลอกร่วมลงทุนบ้าง วิธีสังเกตง่ายๆ คือหากเป็นเพจจริงของบริษัทนั้นๆ จะมีเครื่องหมายถูก หรือดูที่ระยะเวลาการเปิดเพจ เพราะหากเป็นเพจปลอมมักเพิ่งเปิดได้ไม่นาน รวมถึงมียอดผู้ติดตามและจำนวนความคิดเห็นจากประชาชนน้อยผิดวิสัยแบรนด์ดัง 

ทั้งนี้ รัฐบาลให้ความสำคัญกับปัญหาอาชญากรรมไซเบอร์ โดยเมื่อช่วงปลายปี 2565 มีมติคณะรัฐมนตรี (ครม.) ให้กระทรวงดิจิทัลฯ สำนักงานตำรวจแห่งชาติ และกรมสอบสวนคดีพิเศษ (DSI) ร่วมกันแก้ไข จนออกมาเป็น พ.ร.ก.มาตรการป้องกันและปราบปรามอาชญากรรมทางเทคโนโลยี พ.ศ.2566 เนื่องจากแต่ละหน่วยงานมีกฎหมายของตนเอง แต่ก็ยังมีช่องว่างอยู่  เช่น ปกติแล้วผู้เสียหายในคดีอาชญากรรมต้องไปแจ้งความ ณ สถานีตำรวจที่รับผิดชอบท้องที่เกิดเหตุ ซึ่งเมื่อเป็นคดีทางออนไลน์ก็เป็นความยากลำบากของประชาชน บางทีเกิดข้ามจังหวัดก็มี จึงแก้ไขให้สามารถแจ้งความได้ทุกท้องที่หรือผ่านระบบแจ้งความออนไลน์ มีบทลงโทษ “บัญชีม้า-ซิมม้า” ผู้รับจ้างเปิดบัญชีธนาคาร รับจ้างเปิดใช้งานซิมโทรศัพท์มือถือ หากบัญชีหรือซิมนั้นถูกนำไปใช้ทำสิ่งผิดกฎหมาย ตลอดจนการให้อำนาจธนาคารยับยั้งธุรกรรมทางการเงินบัญชีต้องสงสัยกรณีมีผู้เสียหายร้องทุกข์ว่าตกเป็นเหยื่อถูกหลอก หรือธนาคารตรวจพบธุรกรรมที่ดูน่าสงสัย เพื่อสกัดกั้นการโอนย้ายเงินโดยมิจฉาชีพ

“จะมีส่วนที่ทำได้และส่วนที่ต้องรอพัฒนา ส่วนที่ทำได้เลยก็ตามมาตรา 7 มาตรา 6 ซึ่งยังคุยกันอยู่ว่าเหตุอันต้องสงสัยเราจะเอาอะไรเป็นเหตุ เพราะต้องเข้าใจเจ้าหน้าที่ หากไปยับยั้งโดยที่มันไม่ใช่ เจ้าหน้าที่ธนาคารบางท่านอาจจะขาดประสบการณ์ เพราะโทรไปคอลเซ็นเตอร์ก็ยังไม่ใช่ผู้เชี่ยวชาญ ก็มีการอบรมสร้างมาตรฐาน จนสุดท้ายก็จะเป็นเบอร์เดียวให้ประชาชน เพราะตอนนี้เขาแยกตามธนาคาร ตรงนี้ก็จะให้ความมั่นใจและความรวดเร็วที่จะดูแลประชาชน” ผอ.กองป้องกันและปราบปรามการกระทำผิดทางเทคโนโลยีสารสนเทศ กระทรวงดิจิทัลฯ กล่าว
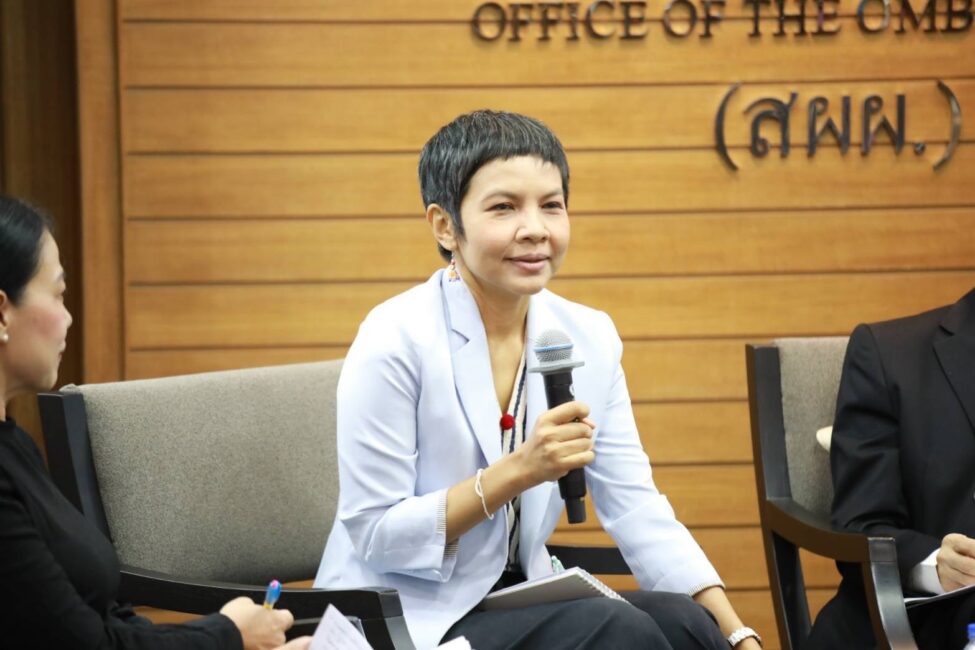
สุภิญญา กลางณรงค์ ผู้ร่วมก่อตั้ง โคแฟค (ประเทศไทย) กล่าวว่า ย้อนไป 20 ปีก่อน คนมองอินเตอร์เน็ตเหมือนดินแดนในอุดมคติซึ่งผู้คนจะได้มีเสรีภาพและโอกาสใหม่ๆ แต่เมื่อมีคนเข้ามาอยู่ในพื้นที่นี้มากขึ้นก็เป็นธรรมดาที่จะมีอาชญากรเข้ามาด้วย จึงต้องมีการสร้างภูมิคุ้มกันควบคู่ไปกับการบังคับใช้กฎหมาย ทั้งนี้ มีคำว่า Information Disorder หรือความผิดปกติของข้อมูลข่าวสาร หลายคนอาจเรียกว่า Fake News หรือข่าวลวง ซึ่งเป็นคำที่แคบเกินไปและทำให้เข้าใจผิด เพราะคำว่า News หรือข่าว ตามหลักวารสารศาสตร์ต้องประกอบสร้างด้วยข้อเท็จจริง เพราะหากเป็น Fake หรือเรื่องหลอกลวง ก็ไม่มีคุณค่าเป็นข่าวตั้งแต่แรก แต่เป็น Information หรือข้อมูล

ซึ่งหาก Information ผิดเพี้ยนไป ก็จะกลายเป็นคำว่า Disinformation หมายถึงข้อมูลบิดเบือนที่มีเจตนาและเป็นเจตนาที่ไม่ดี แต่หากเป็นข้อมูลที่ทำให้เข้าใจผิดแต่ไม่ได้เกิดขึ้นโดยเจตนา จะเรียกว่า Misinformation และหากนำข้อมูลจริงมาใช้หลอกลวงผู้อื่น เช่น นำรูปภาพและข้อมูลของบุคคลอื่นมาบิดเบือน เรียกว่า Malinformation หมายถึงการนำข้อมูลไปใช้ในทางที่ผิด ทั้งนี้ ในสถานการณ์โรคระบาดโควิด-19 มีคำว่า Infodemic เป็นการรวมกันระหว่างคำว่า Information กับ Pandemic (หรือ Epidemic) หมายถึงข้อมูลข่าวสารที่แพร่กระจายเหมือนโรคระบาด และในจำนวนนี้ก็มีข้อมูลเท็จหรือข้อมูลบิดเบือนด้วย ซึ่งส่งผลต่อการตัดสินใจของคน

สำหรับการป้องกันการตกเป็นเหยื่อข้อมูลลวง ต้องมีทักษะในการตรวจสอบ เช่น คนรุ่นใหม่อาจต้องแนะนำผู้ใหญ่ในบ้านถึงการใช้เครื่องมือ อาทิ ใช้แพลตฟอร์มโคแฟคที่มีฐานข้อมูลข่าวลวง หรือสอนวิธีดูความน่าเชื่อถือของเพจเฟซบุ๊ก ทักษะเหล่านี้ต้องเร่งเสริมสร้างอย่างเร่งด่วน หรือหากเป็นเด็กและเยาวชนก็ต้องมีหลักสูตรในระบบการศึกษา อย่างที่ประเทศฟินแลนด์ หลักสูตรไปไกลกว่า Digital Literacy หรือการรู้เท่าทันเทคโนโลยีดิจิทัล โดยเป็น Digital Intelligence หรือความฉลาดทางดิจิทัล ซึ่งเป็นขั้นสูงในการรับมือ เนื่องจากมีทั้งเทคโนโลยี Deepfake สามารถปลอมแปลงภาพและเสียง AI หรือปัญญาประดิษฐ์ จนเรื่องจริง-ลวงแทบจะแยกได้ยากขึ้นเรื่อยๆ

“ถ้าเป็นเรื่องเกี่ยวกับช็อปออนไลน์ ส่วนตัวนอกจากจะใช้หลักของถูก-ของดี-ของฟรีไม่มีในโลกแล้ว ถ้ามัน Too good to be true (ดูดีเกินกว่าจะเป็นจริงได้) มันก็ไม่น่าจะใช่ ต้องเตือนตัวเองอย่างนี้ อะไรที่มันดูราคาถูกเกินไป มันดูโอ้โห! ที่พักผ่อนหรูหราไฮโซเลย แต่หลับคืนละพัน คืนละพันสอง หรือห้าร้อย มันก็มีแนวโน้มจะ Too good to be true แนวโน้มจะถูกหลอกแน่นอน อาจจะต้องใช้หลักวิธีการยับยั้งชั่งใจตรงนี้” สุภิญญา กล่าว

ในช่วงท้ายยังมีการบรรยายเรื่อง “รู้ทันการถูกละเมิดสิทธิส่วนบุคคลทางไซเบอร์” โดย กุลธิดา สามะพุทธิ บรรณาธิการ โคแฟค (ประเทศไทย) กล่าวถึงข้อมูลเท็จ 7 ประเภท 1.Satire & Parody หรือการเสียดสีล้อเลียน แม้ไม่ตั้งใจก่ออันตรายแต่ก็อาจมีผู้หลงเชื่อว่าเป็นเรื่องจริง 2.False Connection พาดหัวกับเนื้อหาไปกันคนละทาง 3.Misleading Content ข้อมูลเท็จที่มีเจตนาชี้นำให้เข้าใจผิด 4.False Context ข้อมูลจริงแต่ผิดบริบท 5.Imposter Content สวมรอยเป็นบุคคลอื่น 6.Manipulated Content ตกแต่งภาพ-ตัดต่อคลิปวีดีโอเพื่อสร้างเรื่องเท็จ และ 7. Fabricated Content กุเรื่องใหม่ทั้งหมดเพื่อหลอกลวง

อย่างไรก็ตาม มีความท้าทายในการตรวจสอบ 1.ปริมาณข้อมูลมหาศาลมาก ไม่สามารถหักล้างหรือป้องกันเรื่องเท็จได้ทั้งหมด 2.เรื่องนั้นเป็นมากกว่าข่าวลวง หมายถึงเป็นความจริงที่ถูกดัดแปลงปรุงแต่งให้เกิดความเข้าใจผิด แต่ก็ไม่สามารถฟันธงได้ว่าจริงหรือเท็จ 3.ปฏิบัติการข้อมูลข่าวสาร ขึ้นชื่อว่าปฏิบัติการย่อมมีเครื่องมือและการทำงานอย่างเป็นระบบ จึงไม่ง่ายที่จะรับมือ และ 4.คนไม่สนใจความจริง เพราะต่างก็เลือกเชื่อแต่ในสิ่งที่อยากเชื่อ บางเรื่องรู้ว่าเป็นเท็จแต่ก็ยังเผยแพร่ต่อเพราะสามารถใช้โจมตีบุคคลที่เราไม่ชอบได้

“ขอฝากข้อเสนอแนะ 3 ข้อต่อผู้ตรวจการแผ่นดิน ก็คือ 1. เรื่องการรับมือ มันไม่ใช่แค่เรื่องการตั้งศูนย์ต้านข่าวปลอมประจำหน่วยงานหรือชี้แจงข้อเท็จจริงเป็นเรื่องๆ เฉพาะส่วนที่เกี่ยวกับหน่วยงานของเราอีกต่อไป มันเป็นภารกิจร่วมกันของทั้งภาคประชาชน ภาครัฐทุกหน่วยงาน เราต้องสร้างระบบนิเวศออนไลน์ที่ไม่เอื้อต่อการผลิตและกระจายข่าวเท็จ ต้องช่วยกันสร้างภูมิคุ้มกันและความรู้เท่าทันของประชาชนต่อข่าวลวง 2.แต่ละหน่วยงานควรวิเคราะห์ผลกระทบของ Disinformation ในมิติที่ตรงกับภารกิจของตัวเอง อย่างกรณีของผู้ตรวจการแผ่นดิน คงต้องมาวิเคราะห์ว่า Disinformation เป็นอุปสรรคต่อการอำนวยความสะดวกและการให้ความเป็นธรรมประชาชนอย่างไร ถ้าเรารู้ผลกระทบในมิติที่เกี่ยวกับงานของเราแล้ว เราก็จะวางการรับมือได้ตรงจุด และ 3.ข้อสุดท้ายใส่เครื่องหมายคำถามไว้ เพราะไม่แน่ใจว่าท่านจะทำได้หรือเปล่า คือตรวจสอบปฏิบัติการข้อมูลข่าวสารของหน่วยงานรัฐ เพราะที่ผ่านมามีประชาชนหรือการอภิปรายในสภาก็มีการพูดถึงปฏิบัติการข้อมูลข่าวสารที่หน่วยงานรัฐเป็นผู้กระทำ คือตั้งข้อสังเกตว่ามันมีจริงหรือเปล่า” กุลธิดา กล่าว

พริม มณีโชติ ทีมบรรณาธิการ โคแฟค (ประเทศไทย) กล่าวถึงปรากฏการณ์ Echo Chamber หรือห้องเสียงสะท้อน ที่หมายถึงเรื่องราวเดียวกันแต่บุคคลแต่ละคนจะมีมุมมองต่างกันขึ้นอยู่กับการเลือกแหล่งรับข้อมูลข่าวสาร  เช่น เคยมีการสำรวจประเด็นไต้หวันเป็นส่วนหนึ่งของจีนหรือไม่กับชาวมาเลเซีย พบว่า หากเป็นกลุ่มชาวมาเลเซียเชื้อสายจีน จะเชื่อเรื่องจีนเดียวหรือไต้หวันเป็นส่วนหนึ่งของจีนมากที่สุด ตรงข้ามกับชาวมาเลเซียเชื้อสายอินเดียที่จะเชื่อเรื่องดังกล่าวน้อยที่สุด เป็นต้น 

เช่นเดียวกับนโยบายควบคุมชาวอุยกูร์ในมณฑลซินเจียงของจีน ที่พบว่า ชาวมาเลเซียเชื้อสายจีนเป็นกลุ่มที่มองว่าเป็นเพียงการปรับทัศนคติหรือให้การศึกษาใหม่ มากกว่าการลดทอนศักดิ์ศรีความเป็นมนุษย์และละเมิดสิทธิมนุษยชนมากที่สุด ซึ่งที่เป็นเช่นนั้นเนื่องจากการเลือกช่องทางการรับข้อมูลของคนแต่ละเชื้อชาติแตกต่างกัน ตั้งแต่เรื่องบันเทิงไปจนถึงข่าวสาร นอกจากนั้น ยิ่งระยะเวลาผ่านไปนานเท่าใดก็มีโอกาสเกิดความจริงชุดใหม่ในกลุ่มของตนเองมากขึ้น อาทิ เคยมีการสอบถามว่าเหตุการณ์สงครามรัสเซีย-ยูเครน ฝ่ายใดสมควรถูกกล่าวโทษมากที่สุด แล้วพบว่า เมื่อเวลาผ่านไป ชาวญี่ปุ่นมองไปที่รัสเซีย แต่ชาวจีนกลับมองไปที่สหรัฐอเมริกา

“สิ่งที่เราเห็นจากการนำเสนอในวันนี้ เราได้เห็นว่า Misinformation เพียงแค่เรื่องใดเรื่องหนึ่งที่เป็นหลัก อาจส่งผลต่อมุมมองการตัดสินใจ ความเชื่อและความคิดในเรื่องอื่นๆ ยิ่งเมื่อทิ้งระยะเวลานานไป ไม่สามารถเคลียร์ข้อสงสัยได้ครบถ้วน เพราะหลายครั้ง Misinformation มีบางส่วนเป็นเรื่องจริง เกิดขึ้นจริงๆ ทิ้งข้อสงสัยไว้นานวันเข้า แล้วเราอยู่ใน Echo Chamber เดิมๆ เราจะพบว่าเราได้เกิดความจริงขึ้นมาใหม่ในกลุ่ม Echo Chamber ของเรา ในกลุ่มไลน์ครอบครัว กลุ่มไลน์คอนโดของเรา ดังนั้นการตรวจสอบข้อมูล ข้อเท็จจริง จึงเป็นเรื่องที่สำคัญมากๆ ยิ่งทำเร็วยิ่งกระทบน้อย ยิ่งตัดตอนได้เร็ว” พริม กล่าว

-/-/-/-/-/-/-/-/-/-/-
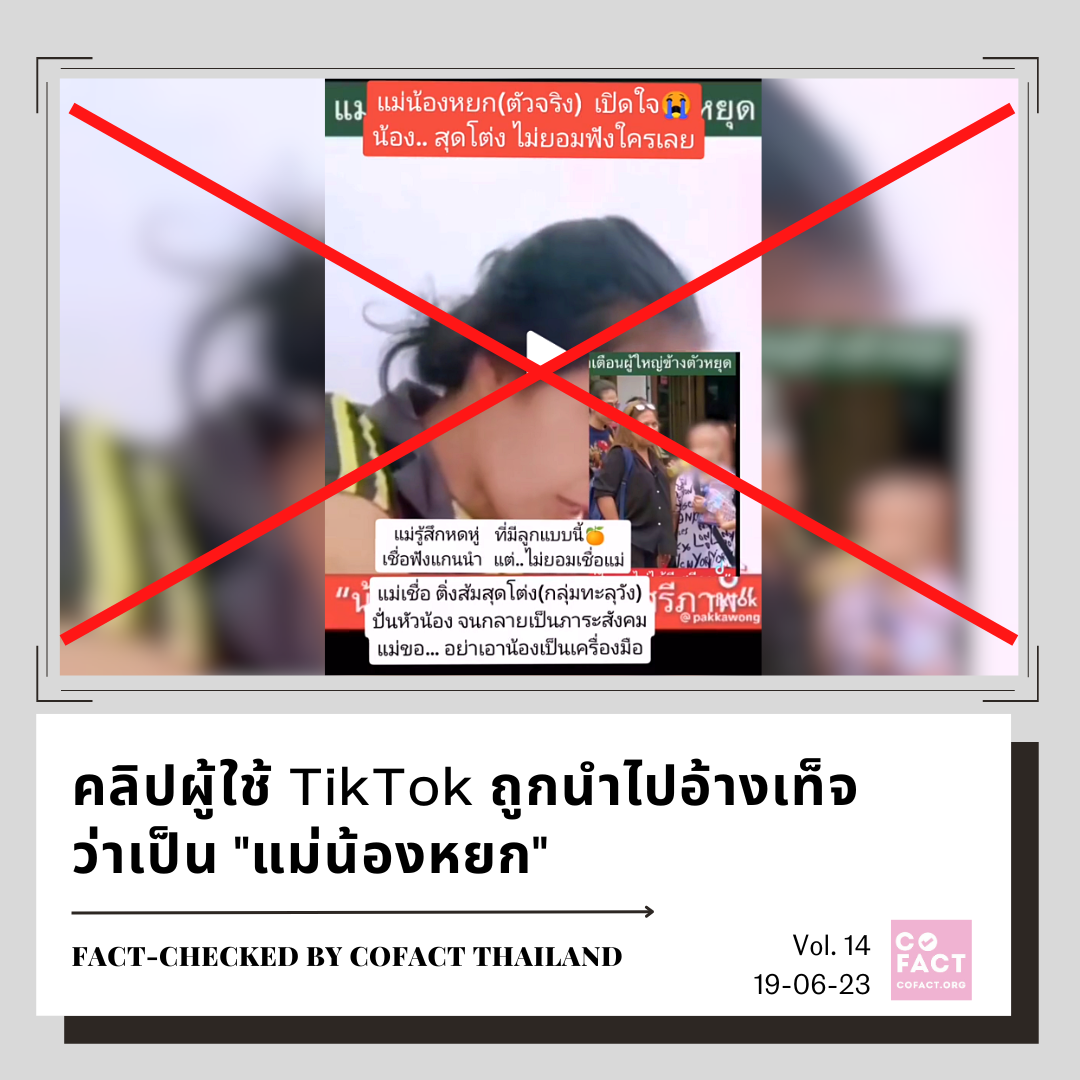
คลิป TikTok ถูกนำไปอ้างเท็จว่าเป็น “แม่น้องหยก”

คลิปวิดีโอของบัญชีผู้ใช้ TikTok ที่ชื่อว่า “มนุษย์แม่สะดวกแบบนี้” ถูกนำไปเผยแพร่ต่อโดยให้ข้อมูลเท็จว่าเป็นแม่ของ “หยก” เยาวชนหญิงวัย 15 ปี ผู้ต้องหาคดีหมิ่นพระบรมเดชานุภาพ ซึ่งล่าสุดได้ออกมาเรียกร้องสิทธิเสรีภาพในการแต่งกายของนักเรียน

วันที่ 14 มิ.ย. 2566 เจ้าของบัญชี TikTok “มนุษย์แม่สะดวกแบบนี้” โพสต์คลิปวิดีโอความยาว 4.45 นาที วิจารณ์กรณีของ “หยก” โดยให้ความเห็นว่า เหตุที่หยกมีความคิดและออกมาเคลื่อนไหวเช่นนี้เป็นเพราะผู้ใหญ่ที่อยู่รอบตัว

หลังจากนั้น คลิปของเธอถูกนำไปเผยแพร่ต่อในโซเชียลมีเดีย โดยให้ข้อมูลเท็จว่าผู้หญิงในคลิปเป็นแม่ของหยก เช่นแทรกข้อความในคลิปว่า “แม่หยกเตือนผู้ใหญ่ข้างตัวหยุด” และ “แม่เชื่อ ติ่งส้มสุดโต่ง (กลุ่มทะลุวัง) ปั่นหัวน้องจนกลายเป็นภาระสังคม” ซึ่งเป็นคำพูดที่ไม่มีอยู่ในคลิปต้นฉบับ ขณะที่ผู้ใช้เฟซบุ๊กคนหนึ่งนำคลิปนี้ไปเผยแพร่ต่อโดยระบุว่าเป็น “ความในใจแม่น้องหยก”

โคแฟคตรวจสอบ

โคแฟคพยายามติดต่อเจ้าของบัญชี TikTok ที่ใช้ชื่อว่า “มนุษย์แม่สะดวกแบบนี้” แต่ยังไม่สามารถติดต่อได้ อย่างไรก็ตาม เมื่อวันที่ 16 มิ.ย. เธอได้โพสต์คลิปวิดีโอที่เธอพูดถึงกรณีของหยกอีกครั้ง โดยระบุชัดว่าเธอ “ไม่ได้เป็นแม่ของหยก” แต่ออกมาพูดในฐานะแม่คนหนึ่งที่ได้รับผลกระทบจากเรื่องนี้

วันนี้ (19 มิ.ย.) โคแฟคได้ติดต่อ น.ส.เนติพร เสน่ห์สังคม หรือ “บุ้ง ทะลุวัง” นักกิจกรรมที่ทำหน้าที่เป็นผู้ปกครองของหยก ซึ่งกล่าวกับโคแฟคว่า เธอและหยกได้เห็นคลิปวิดีโอของ “มนุษย์แม่สะดวกแบบนี้” ที่มีผู้นำมาเผยแพร่ต่อโดยอ้างว่าเป็นแม่ของหยกแล้ว ขอยืนยันว่าบุคคลในวิดีโอไม่ใช่แม่ของหยก และขณะนี้หยกยังไม่สามารถติดต่อแม่ได้

ข้อสรุปโคแฟค: ข้อมูลเท็จ หยุดแชร์

เจ้าของบัญชี TikTok “มนุษย์แม่สะดวกแบบนี้” ไม่ได้เป็นแม่ของหยก แต่มีผู้ที่นำคลิปของเธอไปเผยแพร่ต่อโดยให้ข้อมูลที่ไม่ถูกต้องว่าเธอเป็นแม่ของหยก ทำให้เกิดความสับสนและเข้าใจผิด ผู้ใช้โซเชียลมีเดียควรหยุดเผยแพร่และส่งต่อ

เรื่องแนะนำ

สรุปข่าวจริง ลวงประจำวันที่ 17 มิถุนายน 2566

เจาะนิ้วเองให้เลือดไหลแก้อาการเส้นเลือดในสมองแตก…จริงหรือ?

อ่านต่อได้ที่ https://cofact.org/article/deofcqjizhj2


ผู้ป่วยมะเร็งควรงดปลาหมึก หอยทุกชนิด และปลาที่เลี้ยงในกระชัง…จริงหรือ?

อ่านต่อได้ที่ https://cofact.org/article/1pijn94p1vdfx


น้ำกัญชาคั้นสดไม่ออกฤทธิ์ต่อประสาท ป้องกันและรักษาโรคได้ดีกว่าสารสกัดกัญชา…จริงหรือ?

อ่านต่อได้ที่ https://cofact.org/article/1sh4h6gfra2bo


 ทฤษฎีความร้อนบำบัดโดยก้อนถ่านหุงต้มสามารถรักษาโรคมะเร็งได้ทุกระยะและทุกอวัยวะของร่างกาย…จริงหรือ?

อ่านต่อได้ที่ https://cofact.org/article/35onvdyt0qs57#_=_


“ว่านจั๊กจั่น”  ไม่ใช่ว่าน ไม่มีส่วนไหนเกี่ยวกับพืช หาก ‘กิน’ ถึงตายได้

อ่านต่อได้ที่ https://cofact.org/article/88od0hivw2nh


ระวัง! คนร้ายแอบอ้างเป็นตำรวจ โทรบอกว่าคุณมีส่วนเอี่ยวเรื่องการฟอกเงิน แล้วส่งหมายปลอมทาง line

อ่านต่อได้ที่ https://cofact.org/article/25t5mld7nc6zl


กระป๋องน้ำอัดลม ระเบิดในรถจอดตากแดด…จริงหรือ?

อ่านต่อได้ที่ https://cofact.org/article/2mqpuvy2ajjp7


น้ำตาลเป็นพิษอย่างเลวร้าย…จริงหรือ?

อ่านต่อได้ที่ https://cofact.org/article/1bxnsyj9c1q0l


เสียงกระซิบจากผู้หวังดี: สื่อไทยกับความเสี่ยงต่อการปล่อยข่าวลวง

13 มิถุนายน 2566

รายงานเชิงวิเคราะห์โดย กุลชาดา ชัยพิพัฒน์ ที่ปรึกษาโคแฟค ประเทศไทย

เมื่อวันที่ 8 มิถุนายน ที่ผ่านมา องค์กรไม่แสวงผลกำไรสากลที่ทำงานวิจัยเกี่ยวกับข่าวลวง Global Disinformation Index (GDI) ได้เผยแพร่รายงานประเมินความเสี่ยงของสำนักข่าวออนไลน์ในไทยต่อการเผยแพร่ข่าวลวงเป็นครั้งแรก โดยวิเคราะห์จากทั้งเนื้อหาและระบบการปฏิบัติงานของเว็บไซต์ข่าวออนไลน์ 33 แห่งที่มียอดผู้เข้าชมทางเว็บไซต์และการเข้าถึงทางโซเชียลมีเดีย เป็นลำดับต้นๆ พบว่า ค่าเฉลี่ยความเสี่ยงอยู่ที่ 57 จาก 100 คะแนนซึ่งถือว่าอยู่ในเกณฑ์ความเสี่ยงระดับปานกลางและใกล้เคียงกับประเทศเพื่อนบ้านเช่น ฟิลิปปินส์ ( 55.32) อินโดนีเซีย (63)และ มาเลเซีย (59 ) ซึ่งได้มีการประเมินไปก่อนหน้านี้ ( ดูรายงานเพิ่มเติมได้ทางเว็บไซต์ของGDI )

รายงานการวิจัยซึ่งเป็นความร่วมมือระหว่าง GDI กับสถาบันเอเชียศึกษา จุฬาลงกรณ์มหาวิทยาลัย พบว่า เว็บไซต์ข่าว 15 แห่งมีความเสี่ยงปานกลาง 14 แห่งมีความเสี่ยงสูง  2 แห่งมีความเสี่ยงสูงสุด และอีก 2 แห่งมีความเสี่ยงต่ำ แต่ไม่มีสื่อใดมีความเสี่ยงต่ำสุด โดยในจำนวนนี้ มีสื่อโทรทัศน์ทั้งของภาครัฐและเอกชนและสื่อสิ่งพิมพ์เอกชนที่เผยแพร่เนื้อหาผ่านช่องทางออนไลน์ สื่อสิ่งพิมพ์ที่หันมาทำธุรกิจสื่อออนไลน์อย่างเดียว และสำนักข่าวออนไลน์เกิดใหม่รวมทั้งสื่อทางเลือก ซึ่งมีคนเข้าชมเป็นลำดับต้นๆจากการจัดลำดับของ www.alexar.com และมียอดการเข้าถึงของผู้ใช้งานในเฟสบุ๊คและทวิตเตอร์สูง (ดูรายชื่อสำนักข่าวออนไลน์ที่ถูกประเมินตามตารางแนบท้ายข่าว)

รายงานดังกล่าวถือเป็นกลไกใหม่ในการเสริมสร้างความน่าเชื่อให้กับสื่อมวลชนทั่วโลกที่ถูกโอบล้อมอยู่ท่ามกลางมหาสมุทรของข้อมูลลวงหรืออาจเป็นส่วนหนึ่งของการเผยแพร่ข้อมูลเหล่านั้นทั้งที่ตั้งใจและไม่ตั้งใจ โดยไม่มีการระบุชื่อสื่อที่ถูกประเมินในรายงานว่าได้คะแนนเท่าไหร่ แต่ทาง GDI จะมีการแจ้งให้สื่อเหล่านั้นทราบโดยตรงก่อนลงมือทำงานวิจัย และแจ้งอีกครั้งหลังทำงานเสร็จลุล่วงว่าสื่อนั้นมีความเสี่ยงต่อข้อมูลลวงมากน้อยเพียงใด ด้วยปัจจัยเสี่ยงอะไรบ้าง พร้อมทั้งให้คำแนะนำว่าควรจัดการกับความเสี่ยงอย่างไร

ในการประเมินผล ทีมวิจัยประเทศไทยใช้กระบวนการวิจัยทั้งเชิงปริมาณและคุณภาพตามมาตรฐานของGDI โดยมีการวิเคราะห์ความเสี่ยงในด้านเนื้อหาและระบบการปฏิบัติงานจากเกณฑ์ชี้วัดหลักในแต่ละด้าน 10 ข้อ และ 6 ข้อตามลำดับ เมื่อนำความเสี่ยงทั้งสองด้านมาถัวเฉลี่ยกันก็จะเป็นค่าความเสี่ยงที่แต่ละสื่อได้รับจากคะแนนเต็ม100 โดยแบ่งระดับความเสี่ยงเป็น 5 ระดับ คือ ระดับต่ำสุด (80.28-100) ต่ำ (68.84-80.27 ) ปานกลาง (57.41-68.83)  สูง (45.97-57.40) และสูงสุด (0-45.97 ) ทั้งนี้เนื้อหาที่นำมาวิเคราะห์มาจากการข่าวหรือบทความ 20 ตัวอย่างที่ถูกคัดเลือกจากแต่ละสื่อที่ถูกประเมิน โดยแบ่งเป็นเนื้อหาที่มีผู้แชร์บ่อย 10 ตัวอย่าง และเนื้อหาที่มีความเสี่ยงต่อข้อมูลลวงหรือที่สร้างความขัดแย้ง (adversarial narratives) ด้านการเมือง เศรษฐกิจ และสุขภาพ เป็นต้นฯ 10 ตัวอย่าง (ดูรายละเอียดกระบวนการเก็บและวิเคราะห์ข้อมูลได้ในรายงานฉบับเต็ม)

ค่าเฉลี่ยความเสี่ยงต่ำด้านเนื้อหา (79/100) ค่าเฉลี่ยความเสี่ยงสูงด้านระบบการปฏิบัติงานขององค์กรสื่อและกองบรรณาธิการ (35/100)

ผลการประเมินพบว่า ปัจจัยที่ส่งผลให้สื่อมีความเสี่ยงสูงต่อการเผยแพร่ข่าวลวงมาจากความไม่โปร่งใสหรือชัดเจนในนโยบายขององค์กรสื่อและแนวปฏิบัติของกองบรรณาธิการ (Operation Risk) เช่น ไม่ระบุความเป็นเจ้าของสื่อและแหล่งทุนหรือที่มาของรายได้ และไม่มีนโยบายหรือแนวปฏิบัติในการกลั่นกรองข้อมูลหรือตรวจสอบข้อเท็จชัดเจนของกองบรรณาธิการทั้งก่อนและหลังเผยแพร่เนื้อหา มากกว่าความเสี่ยงด้านเนื้อหา (Content Risk) ของสื่อส่วนใหญ่ที่ถูกประเมิน ซึ่งถือว่าปราศจากความลำเอียง ไม่ใช้ภาษาหรือภาพที่หวือหวาหรือพาดหัวคลาดเคลื่อน และ ไม่ได้มุ่งสร้างความขัดแย้งแม้ว่าสังคมไทยยังตกอยู่ในภาวะแบ่งขั้วทางการเมือง 

นอกจากนี้ แนวโน้มที่พบคือ สื่อที่ถูกประเมินกว่าครึ่ง มีเกณฑ์ชี้วัดความเสี่ยงด้านระบบการปฏิบัติงานในเรื่องนโยบายการเปิดเผยความเป็นจ้าของสื่ออยู่ในระดับที่ต่ำ กล่าวคือไม่มีนโยบายหรือไม่เปิดเผยความเป็นเจ้าของบนหน้าเว็บอย่างชัดเจน และจำนวน 28 แห่งไม่มีนโยบายหรือแนวปฏิบัติในการตรวจสอบข้อเท็จจริงก่อนเผยแพร่หรือการแก้ข่าวภายหลังอย่างชัดเจน ทำให้เกณฑ์ชี้วัดในเรื่องการตรวจสอบข้อเท็จจริงหรือการแก้ไขข้อผิดพลาดได้รับคะแนนเฉลี่ยต่ำสุด (3/100) นอกจากนี้สื่อส่วนใหญ่ยังไม่ให้ความสำคัญกับการระบุชื่อผู้สื่อข่าวหรือทีมงานที่ผลิตข่าวชิ้นนั้น (byline) ตลอดจนไม่ระบุหรือชี้แจงแนวปฏิบัติในการอ้างที่มาของแหล่งข่าวและแหล่งข้อมูลในข่าวอย่างชัดเจน (sources and attribution) ซึ่งเกณฑ์ที่กล่าวมาข้างต้นทั้งหมด ถือเป็นแนวปฏิบัติตามหลักวารศาสตร์ที่สำคัญ ( major journalistic practice)ในการแสดงความโปร่งใสขององค์กรสื่อ ความเป็นอิสระของกองบรรณาธิการ และความรับผิดชอบที่สื่อมวลชนพึงมีเพื่อลดความเสี่ยงต่อการเผยจะเผยแพร่ข้อมูลลวงใหต่อสาธารณะ และสร้างความไว้วางใจต่อผู้รับสาร

ในขณะเดียวกัน มีสื่อเกือบครึ่ง(16)ที่ถูกประเมิน ได้คะแนนด้านเนื้อหาต่ำกว่าค่ามาตรฐาน (79) ซึ่งเป็นผลมาจากเนื้อหาที่สุ่มมาประเมินส่วนหนึ่ง เป็นข่าวประชาสัมพันธ์หรือเนื้อหาที่ได้รับการอุดหนุนจากการโฆษณา เช่น ใบ้หวย และ ดูดวง โดยปฏิเสธไม่ได้ว่าเนื้อหาเหล่านี้สร้างรายได้จากโฆษณา จากการอุดหนุนโดยตรงและช่วยเพิ่มจำนวนครั้งการเข้าชมเนื้อหาอย่างเป็นกอบเป็นกำ และมักเป็นการนำเสนอในเชิงบวกของเหตุการณ์ มีการดึงประเด็นหรือใช้วิธีการเขียนที่เรียกร้องความสนใจ แม้ว่าจะไม่ได้เป็นการโจมตีบุคคลหรือกลุ่มใดด้วยถ้อยคำที่หยาบคาย นอกจากนี้ความเสี่ยงด้านเนื้อหายังมาจากการไม่ระบุชื่อผู้สื่อข่าวหรือทีมงานที่ผลิตข่าวนั้น และการไม่ให้ความสำคัญกับการอ้างอิงแหล่งที่มาของข่าวหรือข้อมูลทั้งในเชิงปริมาณและคุณภาพ ทำให้ค่าเฉลี่ยของเกณฑ์ชี้วัดในสองข้อนี้ต่ำอยู่ที่ 20/100 และ 35-54/100 ตามลำดับ ซึ่งหมายความว่าสื่อที่ถูกประเมินมีความเสี่ยงต่อการเป็นผู้ปล่อยข้อมูลลวงนั่นเอง

ข้อสังเกตและข้อเสนอต่อสื่อไทยที่น่าสนใจ

ในภาพรวมถือว่าสำนักข่าวออนไลน์ของไทยมีความเสี่ยงสูงในด้านระบบการปฏิบัติงานที่ไม่แตกต่างจากสื่อออนไลน์ในภูมิภาคเอเชีย ส่วนความเสี่ยงในด้านเนื้อหาถือว่าต่ำกว่าประเทศอื่น ซึ่งทำให้เห็นแนวโน้มและโอกาสในการจัดการกับความเสี่ยงต่อการเผยแพร่ข้อมูลลวงได้ดีกว่า และหากทำได้ดี สื่อไทยสามารถยืนหนึ่งในภูมิภาคเอเชียในฐานะกลุ่มสื่อออนไลน์ที่มีความเสี่ยงต่ำต่อการเผยแพร่ข้อมูลข่าวสารที่หลอกลวงหรือบิดเบือน โดยปฏิบัติตามข้อแนะนำดังต่อไปนี้ 

  • กำหนดมาตรฐานกองบรรณาธิการและหลักการในเรื่องความเป็นอิสระของกองบรรณาธิการให้ชัดเจนและเฉพาะเจาะจง หรือถ้ามีอยู่แล้วให้นำมาเผยแพร่บนเว็บให้ผู้อ่านเข้าถึงได้ง่าย
  • กำหนดหรือเผยแพร่นโยบายการตรวจสอบข้อเท็จจริงก่อนเผยแพร่ข่าวหรือการแก้ไขข้อผิดพลาดหลังจากเผยแพร่ข่าวเพื่อความถูกต้องของข้อมูล
  • กำหนดนโยบายเรื่องการระบุชื่อผู้สื่อข่าวหรือทีมงานที่ผลิตข่าวให้ชัดเจนหรือให้ข้อมูลให้มากที่สุดเพื่อแสดงความรับผิดชอบต่อผู้อ่าน
  • ระบุแหล่งข่าวหรือแหล่งที่มาข้องข้อมูลในข่าวอย่างชัดเจนเพื่อยืนยันความถูกต้องและโปร่งใสของข้อมูลและเนื้อหาในข่าวหรือบทความนั้น
  • เปิดเผยข้อมูลเกี่ยวกับเจ้าของสื่อและฝ่ายบริหารมากยิ่งขึ้น เช่นเปิดเผยชื่อคณะกรรมการบริหารบนหน้าเว็บให้ผู้อ่านเข้าถึงได้ง่าย

GDI แตกต่างจากการจัดลำดับแบบอื่น แต่ก็มีข้อที่ต้องปรับปรุง

ข้อดีประการแรกของรายงานฉบับนี้ คือ เป็นการเปิดเผยคะแนนต่อสาธารณะโดยไม่ระบุชื่อองค์กรสื่อ ซึ่งไม่เหมือนกับรายงานการจัดลำดับสื่อในประเภทอื่นที่ผ่านมา และประการที่สอง การวิจัยเจาะจงไปที่ปัจจัยเสี่ยงของสื่อต่อการเป็นผู้เผยแพร่ข่าวลวง โดยมุ่งให้สื่อออนไลน์และผู้กำหนดนโยบายทั้งภาครัฐ และภาคเอกชนรวมทั้งวงการโฆษณาหันมาให้ความสำคัญกับการสร้างความน่าเชื่อถือและคุณภาพของสื่อมากกว่าเรทติ้ง มีการสร้างแรงจูงใจให้สื่อเหล่านั้นได้ปรับปรุงนโยบายและแนวปฏิบัติด้านความโปร่งใสและความรับผิดชอบของกองบรรณาธิการให้ได้มาตรฐานทางวิชาชีพและจริยธรรมสากล

ผลการประเมินมีประเด็นถกเถียงที่น่าสนใจเป็นอย่างยิ่ง และสะท้อนสภาพความเป็นจริงที่เกิดขึ้นในอุตสาหกรรมสื่อไทยได้เป็นอย่างดีในเรื่องมาตรฐานทางวิชาชีพและกระบวนการตรวจสอบข้อเท็จจริงและการถ่วงดุลของกองบรรณาธิการที่ถูกสั่นคลอนอันเนื่องมาจากข้อจำกัดในเรื่องบุคลกรและการแข่งขันทางธุรกิจเพื่อความอยู่รอด

ทัศนะส่วนใหญ่ของผู้ที่มาร่วมแลกเปลี่ยนมุมมองต่อรายงานฉบับนี้ เห็นว่าเป็นรายงานที่น่าสนใจ และเป็นก้าวที่ดีในการสร้างแรงจูงใจให้สื่อไทยลดความเสี่ยงต่อการเผยแพร่ข่าวลวงทั้งโดยตั้งหรือไม่ตั้งใจ 

อย่างไรก็ตาม มีการตั้งคำถามกับคณะผู้ทำการประเมินไว้ว่า สำนักข่าวออนไลน์ควรเป็นเป้าหมายเดียวของงานวิจัยหรือไม่ เพราะข่าวลวงส่วนใหญ่มาจากสื่อสังคมออนไลน์ มีการเผยแพร่ข้อความ ภาพและเสียงโดยผู้ใช้งานเป็นหลัก นอกจากนี้เกณฑ์ในการชี้วัดบางข้อเช่นการระบุชื่อผู้สื่อข่าวในข่าวหรือการมีระบบตรวจสอบข้อมูลก่อนการเผยแพร่ อาจไม่สอดคล้องกับระบบการทำงานและวัฒนธรรมข่าวของสื่อไทย รวมทั้งภูมิทัศน์สื่อที่เปลี่ยนแปลงไปอย่างมากในรอบ 10 ปีที่ผ่านมา ซึ่งทำให้กองบรรณาธิการข่าวมีขนาดที่กระทัดรัดลง โดยผู้สื่อข่าวต้องทำงานได้หลากประเด็นและหลายแพลตฟอร์ม และผู้สื่อข่าวที่มีทั้งประสบการณ์และศักยภาพที่สอดคล้องกับการทำงานในหลายแพลตฟอร์มมีจำกัด รวมถึงโมเดลทางธุรกิจที่เปลี่ยนไปที่ต้องคำนึงถึงยอดคนอ่านและการเข้ามามีปฏิสัมพันธ์ ส่งผลให้การคัดกรองเนื้อหาและการตรวจสอบข่าวอย่างรอบคอบและความเชี่ยวชาญเฉพาะทางของผู้สื่อข่าวและกองบรรณาธิการลดน้อยลง

ตัวแทนที่มาจากสื่อมวลชนและภาคประชาสังคมได้ให้ความเห็นประกอบไว้ด้วยว่า การจัดสรรทรัพยากรขององค์กรสื่อที่เหมาะสมเป็นเรื่องที่มีความสำคัญไม่น้อยไปกว่าการสนับสนุนจากภาครัฐและภาคเอกชนรวมถึงบริษัทเทคโนโลยีการสื่อสารที่เป็นเจ้าของแพลตฟอร์มต่างๆ เพื่อส่งเสริมศักยภาพและประสิทธิภาพในการทำงานของสื่อได้ตรงจุด รวมทั้งการจัดฝึกอบรมด้านทักษะและความรู้ให้สื่อได้รู้เท่าทันเทคโนโลยีการสื่อสารใหม่ๆและผลกระทบ เพื่อนำมาเทคโนโลยีเหล่านั้นมาใช้ในงานข่าวได้อย่างมีประสิทธิภาพ การลดความเสี่ยงของการเผยแพร่ข่าวลวงในภาคธุรกิจ  และการสร้างโมเดลรายได้ใหม่ๆที่พึ่งพาแหล่งรายได้หลายทางและลดการพึ่งพาโฆษณาเพื่อให้สื่อผลิตงานที่มีคุณภาพมากขึ้น 

ผู้เขียนในฐานะที่ได้เข้าร่วมให้ความเห็นต่อรายงานประเทศไทยของGDI เห็นว่ารายงานฉบับนี้ออกมาในห้วงเวลาที่เหมาะสมและสอดคล้องกับสถานการณ์การเผยแพร่ข่าวลวงที่เกิดขึ้นอย่างเข้มข้นในช่วงการเลือกตั้งทั่วไปของไทยเมื่อเดือนพฤษภาคมที่ผ่านมาและทั้งก่อนและหลังการเลือกตั้ง  ซึ่งต้องยอมรับว่ามีสำนักข่าวออนไลน์จำนวนหนึ่งได้เผยแพร่ข้อมูลที่มีลักษณะและองค์ประกอบไปในเชิงสร้างขัดแย้งหรือเข้าข่ายสร้างข้อมูลลวงหรือบิดเบือนข้อเท็จจริง โดยเฉพาะอย่างยิ่งทฤษฎีสมคบคิดที่ถูกนำมาเชื่อมโยงกับการแทรกแซงการเลือกตั้งของประเทศมหาอำนาจ ซึ่งเป็นเงื่อนไขหนึ่งที่อาจสร้างความชอบธรรมในการทำลายผลการเลือกตั้งโดยสุจริต และนำไปสู่ความขัดแย้งทางการเมืองที่รุนแรงและบานปลายเป็นความขัดแย้งทางกายภาพได้ หากแต่องค์กรวิชาชีพสื่อและภาคประชาสังคม จะมองว่าเรื่องนี้ควรเป็นวาระสำคัญที่จะต้องหันมาทบทวนและถอดบทเรียนการรายงานข่าวของสื่อไทยในบริบทความขัดแย้งและวังวนของข่าวลวงอีกครั้งหรือไม่ เพื่อสร้างความน่าเชื่อถือให้กับสื่อไทยและส่งเสริมให้เกิดพื้นที่สื่อสารทางการเมืองที่ในโลกออนไลน์ที่อยู่บนพื้นฐานของข้อเท็จจริง ปราศจากอคติและการสร้างความเกลียดชัง

                                  ————– 

DogeRAT ‘มัลแวร์อันตรายแฝงมากับ‘แอปฯปลอม’ ท่องเน็ตต้องระวังทุกครั้งที่คลิกและดาวน์โหลด’

ปัจจุบันโทรศัพท์มือถือแบบ “สมาร์ทโฟน (Smartphone)” กลายเป็นสิ่งจำเป็นแบบแทบจะขาดไม่ได้ไปเสียแล้ว เมื่อกิจกรรมหลากหลายประเภททั้งการซื้อ-ขายสินค้า การเรียน การทำงาน ความบันเทิง ฯลฯ เข้าไปอยู่บนโลกออนไลน์ ซึ่งหากไม่นับ “ไอโฟน (iPhone)” มือถือจากค่ายแอปเปิล (Apple) ที่มีไอโอเอส (iOS) เป็นระบบปฏิบัติการของตัวเอง สมาร์ทโฟนยี่ห้ออื่นๆ ที่เหลือแทบจะใช้ระบบปฏิบัติการ “แอนดรอยด์ (Android)” เท่านั้น แอนดรอยด์จึงเป็นระบบปฏิบัติการที่คนส่วนใหญ่ในโลกนี้ใช้นั่นเอง ตามข้อมูลจาก Bankmycell เว็บไซต์รวบรวมข่าวสารและช่องทางการซื้อ-ขายมือถือ พบว่า ณ สิ้นปี 2565 มือถือแอนดรอยด์ครองส่วนแบ่งตลาดถึงร้อยละ 71.75 

เมื่อมีผู้ใช้งานจำนวนมาก หากระบบมีข้อบกพร่องหรือถูกโจมตีจากผู้ไม่หวังดี ความเสียหายก็มีโอกาสแผ่ขยายเป็นวงกว้าง ซึ่งล่าสุด droidsans.com เว็บไซต์ภาษาไทยที่ให้ความรู้และเป็นชุมชนของผู้สนใจระบบปฏิบัติการแอนดรอยด์รายงานข่าว “ลบทันที! พบมัลแวร์ใหม่บน Android แถมเข้าถึงการทำงานกล้องหน้า กล้องหลังขโมยข้อมูลสำคัญได้” อ้างว่า คลาวด์เซ็ค (CloudSEK) บริษัทด้านความปลอดภัยไซเบอร์พบมัลแวร์ “ดอจ แรท (Doge RAT)” อยู่ในระบบแอนดรอยด์ ซึ่งมีอันตรายเพราะมัลแวร์ดังกล่าวสามารถดำเนินการต่าง ๆ ได้ อาทิ เข้าถึงรายชื่อผู้ติดต่อในเครื่อง ทั้งข้อความ, การแจ้งเตือน และข้อมูลรับรองธนาคาร , ส่งสแปมข้อความในนามของผู้ใช้ไปหาคนอื่น , ชำระเงินโดยไม่ได้รับอนุญาต , แก้ไขไฟล์ , ดูบันทึกการโทร , ถ่ายภาพผ่านกล้องหลังและกล้องหน้าของอุปกรณ์ได้ , แอบบันทึกเสียงผ่านไมโครโฟน , สั่งให้เครื่องสั่น , แอบเก็บตำแหน่งอุปกรณ์ , แอบดูรายชื่อแอปที่ติดตั้งในเครื่อง , แอบส่งไฟล์หรือโฟลเดอร์จากเครื่องของเหยื่อ เป็นต้น

ข้อมูลซึ่งดรอยด์ซานส์ (Droidsans) อ้างถึงนั้น น่าจะมาจากบทความ “DogeRAT: The Android Malware Campaign Targeting Users Across Multiple Industries” ที่เผยแพร่เมื่อวันที่ 29 พ.ค. 2566 บนเว็บไซต์ cloudsek.com ทั้งนี้ คลาวด์เซ็ค (CloudSEK)  ก่อตั้งเมื่อปี 2558 เป็นบริษัทวิจัยและพัฒนาเทคโนโลยีปัญญาประดิษฐ์ (AI) สำหรับใช้ตรวจจับและตอบโต้ภัยคุกคามทางไซเบอร์ มีสำนักงานใหญ่อยู่ที่เมืองบังกาลอร์ รัฐกรณาฏกะ ประเทศอินเดีย 

 บทความดังกล่าวระบุว่า ขณะที่ทีมงาน TRIAD ของ คลาวด์เซ็ค กำลังสืบสวนกรณีมิจฉาชีพที่ส่ง SMS ไปหลอกลวงเหยื่อ ได้บังเอิญไปพบ โอเพนซอร์ส (Open-Source) หรือโปรแกรมที่เปิดให้ผู้สนใจนำไปพัฒนาต่อยอดได้ เป็นมัลแวร์ชื่อ DogeRAT ทำงานแบบ “โทรจันควบคุมระยะไกล (Remote Access Trojan)” ซึ่งพอพูดถึงม้าโทรจันก็ชัดเจนว่าทำขึ้นเพื่อล้วงข้อมูลหรือเข้าไปยึดครองอุปกรณ์ ตามตำนานม้าไม้ที่ชาวกรีกสร้างขึ้นเพื่อแสร้งนำไปเป็นเครื่องบรรณาการต่อเมืองทรอย แต่ภายในซุกซ่อนทหารไว้ เมื่อม้าไม้ถูกนำเข้าไปในเมือง ตกดึกทหารกรีกก็ออกจากตัวม้ามาเปิดประตูเมืองให้ทหารหน่วยอื่นๆ ที่รออยู่ภายนอกยกทัพเข้าตีเมืองทรอยได้ในที่สุด

บทความของ คลาวด์เซ็ค ชี้ว่า เจ้ามัลแวร์ดอจแรท กำหนดเป้าหมายไปที่ฐานลูกค้าขนาดใหญ่ในหลายอุตสาหกรรม โดยเฉพาะธุรกิจด้านการเงินการธนาคารและความบันเทิง ซึ่งแม้มัลแวร์นี้จะกำหนดเป้าหมายไปที่ผู้ใช้งานในอินเดีย แต่ก็มีจุดประสงค์เพื่อให้เข้าถึงได้ทั่วโลกเช่นกัน มัลแวร์ปลอมตัวเป็นแอปพลิเคชั่นที่ถูกต้องและเผยแพร่ผ่านสื่อสังคมออนไลน์ (Social Media) และแอปพลิเคชันส่งข้อความ (Messaging) 

“เมื่อติดตั้งแล้ว มัลแวร์สามารถขโมยข้อมูลที่ละเอียดอ่อนจากอุปกรณ์ของเหยื่อ เช่น รายชื่อผู้ติดต่อ ข้อความ และข้อมูลรับรองธนาคาร มัลแวร์ยังสามารถใช้เพื่อควบคุมอุปกรณ์ของเหยื่อและดำเนินการที่เป็นอันตราย เช่น ส่งข้อความสแปม ชำระเงินโดยไม่ได้รับอนุญาต แก้ไขไฟล์ ดูบันทึกการโทร และแม้กระทั่งถ่ายภาพผ่านกล้องด้านหน้าและด้านหลังของอุปกรณ์ที่ติดไวรัส

นอกจากนั้น ผู้พัฒนามัลแวร์ดอจแรท ยังเปิดผยว่ามีดอจแรทเวอร์ชันพรีเมียมซึ่งมีความสามารถเพิ่มเติมในการจับภาพหน้าจอ ขโมยรูปภาพจากแกลเลอรี ทำงานเป็นคีย์ล็อกเกอร์ (Keylogger – โปรแกรมดักจับการพิมพ์ข้อความ) ขโมยข้อมูลคลิปบอร์ด (Clipboard – ฟังก์ชั่นบันทึกข้อความที่ผู้ใช้งานสมาร์ทโฟนคัดลอกไว้) และมีตัวจัดการไฟล์ใหม่พร้อมกับสามารถเชื่อมต่อระหว่างบอท (Bot-โปรแกรมคำสั่งอัตโนมัติ) กับอุปกรณ์ที่ติดไวรัสได้อย่างคงทนและสามารถสื่อสารกันอย่างราบรื่น” 

ในระหว่างการคัดแยกตามปกติ นักวิจัยของ คลาวด์เซ็ค พบรหัสแพ็คเกจที่เป็นอันตราย “willi.fiend” โดยบังเอิญ การสืบสวนเพิ่มเติมนำไปสู่การค้นพบแอปพลิเคชันปลอมมากกว่าพันรายการที่ออกแบบมาเพื่อกำหนดเป้าหมายแอปฯ ที่ทำงานบนระบบปฏิบัติการแอนดรอยด์ในหลายภาคส่วน ตัวอย่างแอปพลิเคชั่นยอดนิยมที่ถูกมิจฉาชีพทำแอปฯ ปลอมเลียนแบบ ได้แก่ เว็บเบราว์เซอร์ (Web Browser-โปรแกรมท่องอินเตอร์เน็ต) อย่าง Opera Mini , แอปฯ รักษาความปลอดภัยไซเบอร์อย่าง Android VulnScan , ฟังก์ชั่นพิเศษของแพลตฟอร์มวีดีโออย่างยูทูบและเน็ตฟลิกซ์ อย่าง YOUTUBE PREMIUM และ Netflix Premium , แชทบอท AI อัจฉริยะที่เรียกเสียงฮือฮามากในยุคนี้อย่าง ChatGPT , แพลตฟอร์มสื่อสังคมออนไลน์ที่ถูกพัฒนาจากเว็บไซต์ให้เป็นแอปฯ อย่าง Facebook , โปรแกรมที่นักพัฒนานำแพลตฟอร์มสื่อสังคมออนไลน์เดิมไปต่อยอด (MOD) อย่าง Instagram Pro 

บทความของทีม คลาวด์เซ็ค ทิ้งท้ายไว้ว่า แรงจูงใจทางการเงินที่ผลักดันให้มิจฉาชีพพัฒนากลยุทธ์อย่างต่อเนื่อง พวกเขาไม่ได้จำกัดแค่การสร้างเว็บไซต์ฟิชชิ่ง (Phishing-เว็บไซต์ปลอมที่ถูกสร้างให้มีหน้าตาคล้ายกับเว็บไซต์จริงอย่างมากเพื่อหลอกลวงเหยื่อ เช่น เว็บไซต์ธนาคาร) เท่านั้น แต่ยังแจกจ่ายโปรแกรมที่ดัดแปลงแล้วหรือแอปพลิเคชั่นที่เป็นอันตราย ซึ่งมีวัตถุประสงค์ใหม่เพื่อดำเนินกลยุทธ์การหลอกลวงที่มีต้นทุนต่ำและตั้งค่าได้ง่าย แต่ให้ผลตอบแทนสูง จึงเป็นสิ่งสำคัญที่จะต้องตระหนักถึงภัยคุกคามล่าสุดและดำเนินการเพื่อป้องกันตัวเอง ดังนี้

1.ระมัดระวังเกี่ยวกับลิงก์ (Link) และไฟล์แนบ (Attachment File) อย่าคลิกหรือเปิดหากได้รับลิงก์หรือไฟล์แนบจากแหล่งที่ไม่รู้จักหรือไม่น่าไว้วางใจ 

2.อัปเดตซอฟต์แวร์ให้ทันสมัยอยู่เสมอ การอัปเดตซอฟต์แวร์มักจะมีแพตช์ (Patch) ความปลอดภัยที่สามารถช่วยปกป้องอุปกรณ์จากมัลแวร์

3.ใช้โปรแกรมหรือแอปพลิเคชั่นรักษาความปลอดภัย โปรแกรมการรักษาความปลอดภัยที่ดีสามารถช่วยปกป้องอุปกรณ์ของคุณจากมัลแวร์และภัยคุกคามอื่นๆ ได้

4.ระวังสัญญาณของการหลอกลวง มิจฉาชีพมักใช้เทคนิคต่างๆ เช่น กดดันให้ทำทันที ใช้ความกลัวหรือความโลภเพื่อหลอกลวงเหยื่อ หากไม่แน่ใจเกี่ยวกับข้อความหรือข้อเสนอ ควรระมัดระวังโดยเฉพาะการไม่คลิกลิงก์หรือเปิดไฟล์แนบ 

5.หาความรู้เกี่ยวกับมัลแวร์ ยิ่งรู้เกี่ยวกับมัลแวร์มากเท่าไหร่ ก็จะยิ่งมีความพร้อมมากขึ้นในการตรวจจับและป้องกันตัวเองจากมัลแวร์ มีแหล่งข้อมูลออนไลน์มากมายที่สามารถช่วยให้เรียนรู้เพิ่มเติมเกี่ยวกับมัลแวร์ 

สำนักงานพัฒนาธุรกรรมทางอิเล็กทรอนิกส์ (ETDA) ให้ความรู้เกี่ยวกับมัลแวร์ (Malware) ว่า เป็นคำที่ใช้เรียกโปรแกรมคอมพิวเตอร์ที่ถูกพัฒนาขึ้นด้วยจุดประสงค์ร้าย (เช่น ไวรัส , โทรจัน) โดยมัลแวร์จะเข้าสู่เครื่องคอมพิวเตอร์หรือโทรศัพท์สมาร์ทโฟนได้ผ่านกลยุทธ์หลอกล่อต่างๆ ที่มิจฉาชีพทำขึ้น เช่น ส่งไฟล์แนบหรือลิงก์มาให้เปิดหรือคลิก หรือหลอกให้ติดตั้งโปรแกรม ซึ่งเมื่อเผลอไปทำตามมัลแวร์ก็เข้ามาในอุปกรณ์ของเรา ไม่ต่างอะไรกับการเปิดประตูเมืองให้ทหารข้าศึกเข้ามาโจมตี

อนึ่ง ในการดาวน์โหลดแอปพลิเคชั่นสำหรับโทรศัพท์มือถือสมาร์ทโฟน หากเป็นระบบปฏิบัติการแอนดรอยด์แนะนำให้ดาวน์โหลดจากเพลย์สโตร์ (Play Store) อันป็นแพลตฟอร์มกลางของ Google ซึ่งไว้วางใจเรื่องความปลอดภัยได้ในระดับหนึ่ง เพราะทาง Google จะคัดกรองแอปฯ ก่อนนำเข้ามาในาระบบ แต่หากเป็นแอปฯ ที่ไม่มีอยู่ใน Play Store (รวมถึงการดาวน์โหลดโปรแกรมคอมพิวเตอร์ กรณีเครื่อง PC หรือ Notebook) ควรดาวน์โหลดหรือสมัครใช้งานเฉพาะจากเว็บไซต์ทางการของผู้ให้บริการหรือผู้พัฒนาเท่านั้น เช่น Netflix Premium  เว็บไซต์ทางการของ Netflix คือ netflix.com หรือ Youtube Premium เว็บไซต์ทางการของ Youtube คือ youtube.com ขณะที่ ChatGPT เว็บไซต์ทางการคือ openai.com ซึ่ง OpenAI คือชื่อทีมนักพัฒนาแชทบอทดังกล่าว เป็นต้น!!!

-/-/-/-/-/-/-/-/-/-/-

อ้างอิง

https://droidsans.com/new-android-malware-hijacks-your-front-and-rear-cameras/ (ลบทันที! พบมัลแวร์ใหม่บน Android แถมเข้าถึงการทำงานกล้องหน้า กล้องหลังขโมยข้อมูลสำคัญได้ : Droidsans 1 มิ.ย. 2566)

https://www.bankmycell.com/blog/how-many-android-users-are-there (The Rise of Android: Why is Android Successful? : Bankmycell)

https://www.cloudsek.com/blog/dogerat-the-android-malware-campaign-targeting-users-across-multiple-industries (DogeRAT: The Android Malware Campaign Targeting Users Across Multiple Industries : CloudSEK 29 พ.ค. 2566)

https://www.silpa-mag.com/history/article_66449 (ตำนานปฐมกษัตริย์ทรอยโกงค่าแรงสร้างกำแพงเมือง สู่ไอเดีย “ม้าโทรจัน” ในศึกคลาสสิก : ศิลปวัฒนธรรม 11 ก.ค. 2565)

https://www.etda.or.th/th/Useful-Resource/What-Is-Malware.aspx (มัลแวร์ คือ อะไร : สำนักงานพัฒนาธุรกรรมทางอิเล็กทรอนิกส์-ETDA : 16 ธ.ค. 2564)


สรุปข่าวจริง ลวงประจำวันที่ 10 มิถุนายน 2566

ผู้สูงอายุ 60 ปีขึ้นไปที่เสียชีวิต ทายาทจะได้รับเงิน 30,000 บาท จากพม. …จริงหรือ?

อ่านต่อได้ที่ https://cofact.org/article/37bmglwx5pogw


ใส่หน้ากากอนามัยซ้ำ ๆ มีโอกาสเสียชีวิตจากแบคทีเรียที่สะสมอยู่

อ่านต่อได้ที่ https://cofact.org/article/3dw7raeqxjeol


อท. มีการแถลงข่าวจับแก๊งมิจฉาชีพที่ส่ง sms เพื่อหลอกโอนเงินของชาวบ้าน

อ่านต่อได้ที่ https://cofact.org/article/1fdplln9c5q5#_=_


ยืนยันตัวตนบนแอปฯ ThaID ก่อนจองทะเบียนรถออนไลน์

อ่านต่อได้ที่ https://cofact.org/article/26k60owswj8qm


 พ.ร.บ. กยศ. ฉบับแก้ไข มีผลบังคับใช้แล้ว ลดเบี้ยปรับเหลือ 0.5% ไม่ต้องมีผู้ค้ำประกัน เปิดให้กู้ Reskill Upskill และเปลี่ยนลำดับการตัดชำระหนี้

อ่านต่อได้ที่ https://cofact.org/article/23k2xtithus86


 วิตามินซีป้องกันมะเร็งและการป้องกันหวัด…จริงหรือ?

อ่านต่อได้ที่ https://cofact.org/article/2pm6rti5s6svm#_=_


สรุปข่าวจริง ลวงประจำวันที่ 4 มิถุนายน 2566

เพจหมออดีตคณบดีศิริราช ให้ความรู้เกี่ยวกับการทำความสะอาดหลอดเลือดเองที่บ้าน…จริงหรือ?

อ่านต่อได้ที่ https://cofact.org/article/3uy6i9ye8dqsx


ไฟเซอร์สร้างโควิด-19 กลายพันธุ์ได้…จริงหรือ?

อ่านต่อได้ที่ https://cofact.org/article/2hlnsh6w56gfn


บุหรี่ไฟฟ้า อันตรายไม่ต่างจากบุหรี่ธรรมดา

อ่านต่อได้ที่ https://cofact.org/article/152f3kisxfkca


สถาบันสุขภาพเด็กแห่งชาติฯ เปิดจุดฉีดวัคซีนโมเดอร์นา ไบวาเลนท์ เข็มกระตุ้น สำหรับเด็ก 12 ปีขึ้นไป ตั้งแต่ เม.ย. 2566 ณ คลินิกสุขภาพเด็กดี อาคารสยามฯ ชั้น 3

อ่านต่อได้ที่ https://cofact.org/article/3etj3uip2pz7u


เพจโรงแรมปลอมเกลื่อนโซเซียล

อ่านต่อได้ที่ https://cofact.org/article/8263hjwsqrk0#_=_


 กฎหมายใหม่มีผลบังคับใช้แล้ว หากถูกมิจฉาชีพหลอกเงินโอนเงิน โทรแจ้งอายัดเงินทันที!

อ่านต่อได้ที่ https://cofact.org/article/1npbuibf1gakf#_=_


นั่งฟรี 1 เดือน รถไฟฟ้าสายสีเหลือง ลาดพร้าว – สำโรง  เริ่มวันแรก 3 มิ.ย. 66 นี้

อ่านต่อได้ที่

https://cofact.org/article/yc0onbwbmle6#_=_


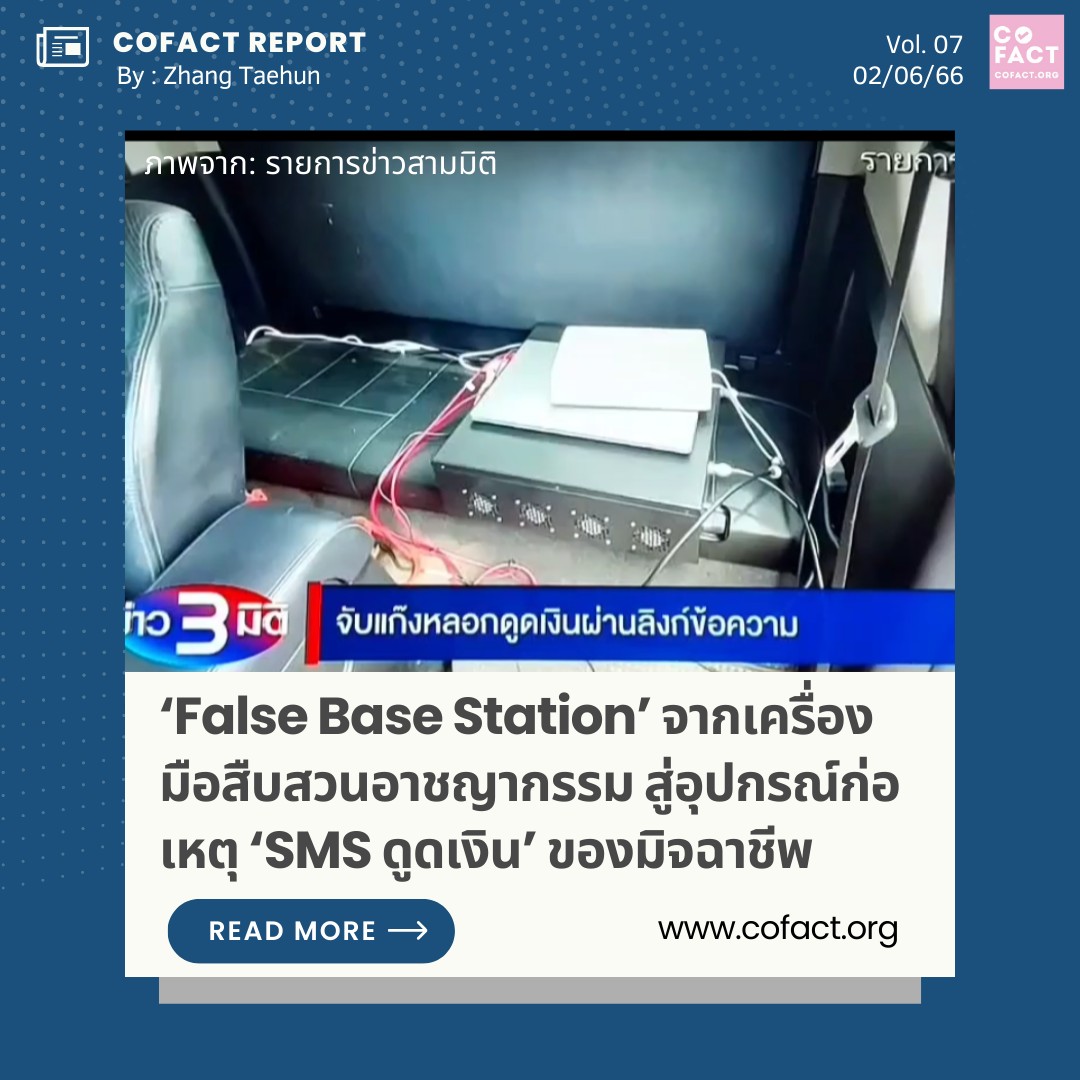
‘False Base Station’ จากเครื่องมือสืบสวนอาชญากรรม สู่อุปกรณ์ก่อเหตุ‘SMSดูดเงิน’ของมิจฉาชีพ

By : Zhang Taehun

เมื่อเร็วๆ นี้ บทความเตือนภัยมิจฉาชีพส่ง SMS ตีเนียนเป็นธนาคารหลอกให้คลิก Link ของผู้เขียนเพิ่งได้รับการเผยแพร่ทางเว็บไซต์ cofact.org ซึ่งรวบรวมคำเตือนของผู้รู้ทั้ง อ.ปริญญา หอมเอนก กรรมการผู้ทรงคุณวุฒิ ด้านการรักษาความมั่นคงปลอดภัยไซเบอร์ คณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (กมช.) รวมถึง พล.อ.ต.อมร ชมเชย เลขาธิการสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ว่าด้วยอุปกรณ์ “False Base Station (FBS)” ที่สามารถส่ง SMS ปลอมเป็นใครก็ได้เข้าเครื่องโทรศัพท์มือถือของผู้ที่เข้ามาอยู่ในรัศมีทำการ โดยไม่ต้องอาศัยผู้ให้บริการเครือข่ายโทรศัพท์ (เช่น AIS , DTAC , True) อีกทั้งเครื่องนี้สามารถติดตั้งในห้องพักหรือแม้แต่ในรถยนต์ มีขนาดไม่ใหญ่และง่ายต่อการเคลื่อนย้าย จึงยากต่อการเฝ้าระวัง

บทความที่แล้วผู้เขียนยังอ้างถึงรายงานข่าวในต่างประเทศ ซึ่งย้อนไปในปี 2557 ที่ประเทศจีนมีการกวาดล้างอุปกรณ์ FBS ครั้งใหญ่ เนื่องจากมีรายงานมิจฉาชีพนำเครื่องติดตั้งไว้ในรถแล้วขับตระเวนไปในสถานที่ที่มีคนพลุกพล่าน แล้วยิง SMS ปลอมเป็นธนาคารหรือหน่วยงานของรัฐ กระทั่งในที่สุด เมื่อวันที่ 25 พ.ค. 2566 ที่ผ่านมา ก็มีหลักฐานยืนยันได้ว่า อุปกรณ์ FBS ได้ถูกมิจฉาชีพนำมาใช้ในประเทศไทยแล้ว หลังมีการรายงานข่าวเรื่องนี้ กองบัญชาการตำรวจสืบสวนสอบสวนอาชญากรรมทางเทคโนโลยี (บช.สอท.) จับกุมผู้ต้องหา 6 ราย พร้อมของกลางเป็นอุปกรณ์ FBS ที่ติดตั้งในรถยนต์ ขับตระเวนก่อเหตุในพื้นที่กรุงเทพฯ-ปริมณฑล 

เว็บไซต์ firstpoint-mg.com ของ FirstPoint บริษัทซอฟท์แวร์รักษาความปลอดภัยสำหรับโทรศัพท์มือถือในอิสราเอล อธิบายการทำงานของ False Base Station ซึ่งยังมีอีกหลายชื่อเรียก เช่น Fake Base Station , IMSI catchers , Rogue Base Station , Stingray , Fake Cellular Tower ว่าเป็นการแทรกแซงการเชื่อมต่อระหว่างอุปกรณ์ (โทรศัพท์มือถือ) กับเสาส่งสัญญาณ (เสาจริง) การโจมตีสามารถทำได้ภายใต้รัศมีทำงานของอุปกรณ์ และแฮ็กเกอร์สามารถรับข้อมูลที่ละเอียดอ่อนของอุปกรณ์ ติดตามตำแหน่งของโทรศัพท์มือถือ หรือโจมตีระบบ DoS ที่บล็อกหรือครอบงำการเชื่อมต่อสัญญาณทั้งหมดนี้สามารถทำได้โดยไม่มีการทิ้งร่องรอยใด ๆ

ฮาซีบ อาวาน (Haseeb Awan) ซีอีโอของ Efani บริษัทซอฟท์แวร์รักษาความปลอดภัยระบบโทรศัพท์มือถือ ซึ่งมีสำนักงานใหญ่ในเมืองซานฟรานซิสโก สหรัฐอเมริกา เขียนบทความ “How to Protect Your Device from IMSI Catchers?” เผยแพร่เมื่อวันที่ 30 ม.ค. 2565 ระบุว่า ในอดีต อุปกรณ์ IMSI Catchers ใช้กันเฉพาะหน่วยงานบังคับใช้กฎหมาย เพื่อค้นหาข้อมูลระบุตัวตนผู้ใช้บริการโทรศัพท์เคลื่อนที่ระหว่างประเทศ (IMSI) ที่เชื่อมโยงกับซิมการ์ดของผู้ต้องสงสัยในการสืบสวนคดีอาชญากรรม แต่ปัจจุบันอุปกรณ์ดังกล่าวสามารถหาซื้อได้อย่างแพร่หลาย กลายเป็นภัยที่ทุกคนต้องระวัง

IMSI Catcher ใช้การโจมตีแบบ “ตัวกลาง (MITM)” พร้อมกัน ฝั่งหนึ่งทำงานด้วยการปลอมเป็นตัวเครื่องโทรศัพท์มือถือเพื่อแสดงกับเสาสัญญาณโทรศัพท์จริง ส่วนอีกฝั่งก็ปลอมเป็นเสาสัญญาณโทรศัพท์เพื่อแสดงกับตัวเครื่องโทรศัพท์มือถือจริงที่มีผู้ใช้งานกันทั่วไป อุปกรณ์สามารถระบุการรับส่งข้อมูล (traffic)บนเครือข่ายมือถือ และกำหนดเป้าหมายสำหรับการสกัดกั้นและการวิเคราะห์ โดยสามารถใช้งานได้หลากหลาย ขึ้นอยู่กับว่าผู้ผลิต IMSI Catchers จะให้ฟังก์ชั่นอะไรมาให้ใช้งานบ้าง ดังนี้

1.ติดตามตำแหน่งที่อยู่ (Location Tracking) IMSI Catchers สามารถบังคับเครื่องโทรศัพท์มือถือเป้าหมายให้ตอบสนองด้วยตำแหน่งเฉพาะโดยใช้ GPS หรือความเข้มของสัญญาณของเสาสัญญาณโทรศัพท์ที่อยู่ติดกัน ทำให้สามารถจำลองสัญญาณตามตำแหน่งที่รู้จักของเสาสัญญาณเหล่านี้ได้ ซึ่งผู้ใช้งานก็จะสามารถเฝ้าจับตาเพิ่มเติมในรายละเอียด เช่น จุดที่อยู่แน่นอนหากเป้าหมายอยู่ในอาคาร หรือสถานที่ที่เป้าหมายมักเดินทางไปบ่อยๆ เป็นการตีวงจำกัดพื้นที่ให้แคบลงในการติดตามพฤติกรรมของเป้าหมาย

2.แทรกแซงการเชื่อมต่อ (Data Interception) IMSI Catchers บางชนิดสามารถเปลี่ยนเส้นทางการโทรศัพท์และส่งข้อความ เปลี่ยนแปลงการสื่อสาร รวมถึงปลอมแปลงตัวตนในการโทรศัพท์และส่งข้อความ 

3.ส่งสปายแวร์ (Spyware Delivery) IMSI Catchers บางชนิดตั้งราคาขายไว้ค่อนข้างแพงเพราะอ้างว่าสามารถส่งสปายแวร์ (Spyware-โปรแกรมจารกรรมข้อมูล) ไปยังโทรศัพท์มือถือเป้าหมายได้ โดยสปายแวร์สามารถเชื่อมตำแหน่งของเป้าหมายโดยไม่ต้องใช้ตัวจับ IMSI และรวบรวมภาพและเสียงผ่านกล้องและไมโครโฟนของเครื่องโทรศัพท์มือถือของเป้าหมาย

4.ดักรับข้อมูล (Data extraction) IMSI Catchers ยังอาจรวบรวมข้อมูลอภิพันธุ์ (metadata) เช่น หมายเลขโทรศัพท์ที่ติดต่อ ระยะเวลาการโทร และเนื้อหาของการสนทนาทางโทรศัพท์และข้อความที่ไม่ได้เข้ารหัส ตลอดจนรูปแบบการใช้ข้อมูลบางรูปแบบ (เช่น เว็บไซต์ที่เยี่ยมชม)

“IMSI catchers ที่มีความสามารถขั้นสูงสามารถแทรกแซงข้อความและฟังการสนทนาทางโทรศัพท์ได้ นอกจากนี้ยังอาจดักรับ-ส่งข้อมูล เช่น หมายเลขโทรศัพท์ที่โทรออก หน้าเว็บที่เรียกดู และข้อมูลอื่นๆ IMSI catchers มักจะติดตั้งเทคโนโลยีการรบกวน (เพื่อทำให้โทรศัพท์ 3G และ 4G เชื่อมต่อด้วยความเร็ว 2G) และคุณสมบัติการปฏิเสธการให้บริการอื่นๆ IMSI catchers บางตัวอาจสามารถดึงข้อมูลต่างๆ เช่น รูปภาพและ SMS จากโทรศัพท์เป้าหมายได้” ฮาซีบ อาวานกล่าว

ด้านเว็บไซต์ simoniot.com ของบริษัท Simon IoT ผู้ให้บริการเทคโนโลยีอินเตอร์เน็ตของทุกสรรพสิ่ง (Internet of Things) ที่มีสำนักงานใหญ่ในเมืองนิวยอร์กของสหรัฐฯ อธิบายความหมายของ IMSI ไว้ในบทความ “What Is an IMSI? /iˈmˈsē/” เมื่อวันที่ 21 พ.ค. 2564 ว่า IMSI (International Mobile Subscriber Identity) คือรหัสเลข 15 หลัก สำหรับซิมการ์ดของระบบโทรศัพท์มือถือ GSM แบ่งเป็น 3 ส่วน ดังนี้

1.รหัสประเทศ (Mobile Country Code : MCC) คือเลขชุด 2 ตัว หรือ 3 ตัวแรก ระบุประเทศของผู้ใช้งาน (เช่น รหัส MCC ของไทยคือ 520)

2.รหัสผู้ให้บริการ Mobile Network Code : MNC) คือเลขชุด 1-3 ตัวถัดไปจาก MCC ระบุเครือข่ายผู้ให้บริการโทรศัพท์มือถือที่เชื่อมโยงกับซิมการ์ด (เช่น ในประเทศไทยคือ AIS , DTAC , True)

3.หมายเลขประจำตัวของผู้ใช้งานโทรศัพท์มือถือ (Mobile Subscription Identification Number) คือเลขชุด 9 หรือ 10 ตัวสุดท้ายของ IMSI โดยเป็นชุดตัวเลขที่ไม่ซ้ำกันเพื่อระบุผู้ใช้ซิมการ์ด

หมายเหตุ : ผู้สนใจสามารถดูเลข MCC ของแต่ละประเทศ และเลข MNC ของผู้ให้บริการเครือข่ายมือถือได้ที่เว็บไซต์ mcc-mnc.com หรือเว็บไซต์ mcc-mnc-list.com/list

ทั้งนี้ต้องบอกว่า การป้องกันภัยจาก IMSI Catchers หรือ False Base Station ไม่ใช่เรื่องง่าย บุคคลทั่วไปไม่มีทางรู้เว้นแต่จะติดตั้งซอฟท์แวร์ตรวจจับในเครื่องโทรศัพท์มือถือ (ซึ่งในต่างประเทศมีจำหน่ายหลายยี่ห้อ แต่ความคุ้มค่าในการลงทุนน่าจะเหมาะกับบุคคลระดับ VIP หรือองค์กรที่ต้องรักษาข้อมูลสำคัญจำนวนมากและเป็นข้อมูลที่มีมูลค่าสูงเสียมากกว่า) “สำหรับบุคคลทั่วไป ในเบื้องต้นหากเป็น SMS แนบ Link อ้างว่ามาจากธนาคาร ให้สันนิษฐานไว้ก่อนว่าปลอมแน่ๆ ลบทิ้งได้เลยไม่ต้องกดเข้าไป เพราะธนาคารเกือบทุกเจ้าที่ให้บริการในไทยได้ยกเลิกการส่ง SMS ลักษณะนี้แล้ว ตามนโยบายของธนาคารแห่งประเทศไทย (ธปท.) เพื่อป้องกันมิจฉาชีพสวมรอย” ส่วนหากเป็นหน่วยงานอื่นๆ ส่งมาแล้วไม่มั่นใจ ขอให้ท่านหาหมายเลขโทรศัพท์ที่ถูกต้องของหน่วยงานนั้นๆ แล้วโทรไปสอบถามก่อนจะดีที่สุด!!!

-/-/-/-/-/-/-/-/-/-/-

ขอบคุณและรับชมคลิปประกอบเรื่องจาก รายการข่าวสามมิติ

อ้างอิง

 https://blog.cofact.org/special-report0566/ (‘SMSปลอม’ ตีเนียนแทรกซึมในชื่อธนาคารจริง มิจฉาชีพทำได้อย่างไร? : Cofact 22 พ.ค. 2566)

https://www.matichon.co.th/news-monitor/news_3996985 (ทลายรังโจรสวมรอย ‘ไอโมบาย แบงกิ้ง’ ส่ง SMS ลิงก์ปลอมแบงก์-สรรพากร-ไฟฟ้า หลอกดูดเงินเหยื่อ : มติชน 25 พ.ค. 2566)

https://www.firstpoint-mg.com/imsi-catcher-protection/ (FirstPoint IMSI Catcher Detector & Protector Military-grade, patented protection against rogue base stations Ensure Nothing is Standing Between Cellular Devices and Secure Communications : FirstPoint)

https://www.efani.com/blog/how-to-protect-your-device-from-imsi-catchers (How to Protect Your Device from IMSI Catchers? : Efani 30 มี.ค. 2565)

https://www.simoniot.com/what-is-an-imsi/ (What Is an IMSI? /iˈmˈsē/ : Simon IoT 21 พ.ค. 2564)

https://mcc-mnc-list.com/list

https://mcc-mnc.com/


สรุปข่าวจริง ลวงประจำวันที่ 28 พฤษภาคม 2566

ผลิตภัณฑ์เครื่องดื่มมะรุมดงหลวง ช่วยลดน้ำหนัก ลดความดัน ลดคอเลสเตอรอล ลดพุง ลดเบาหวาน ล้างไขมันอุดตัน…จริงหรือ?

อ่านต่อได้ที่ https://cofact.org/article/3977f94pc7egl


กฟน. SMS แจ้งจดตัวเลขมิเตอร์ผิด ให้กดลิงก์เพื่อติดต่อเจ้าหน้าที่…จริงหรือ?

อ่านต่อได้ที่ https://cofact.org/article/1327e3qbtiep


บริษัท เคอรี่ เอ็กซ์เพรส (ประเทศไทย ส่งข้อความ เพิ่มเพื่อนในแอพพลิเคชั่นไลน์…จริงหรือ?

อ่านต่อได้ที่ https://cofact.org/article/272qhjhtw7qjp


 พิธา ทำสัญลักษณ์สมาคมลับอิลลูมินาติผู้กุมอำนาจสูงสุด อยู่เบื้องหลังการเมืองการปกครอง…จริงหรือ?

อ่านต่อได้ที่ https://cofact.org/article/15zscv16im9pw


PEA เตือนประชาชน อย่าหลงเชื่อมิจฉาชีพ ปลอมบัญชี LINE Official Account ของการไฟฟ้าส่วนภูมิภาค (PEA)

อ่านต่อได้ที่ https://cofact.org/article/19p98ziw42cib#_=_


ติดกล้องหน้ารถ ลดเบี้ยประกันได้ถึง 10%

อ่านต่อได้ที่ https://cofact.org/article/3n7jpb0tkqhm7


อาหาร 4 กลุ่ม สาเหตุก่อมะเร็ง และ ไทยเป็นมะเร็งเบอร์ 1 ของเอเชีย

อ่านต่อได้ที่ https://cofact.org/article/lf0x5ncjqxlg#_=_


7 กลยุทธ์ข่าวลวง: รูปแบบการบิดเบือนข้อมูลที่พบบ่อย

  1. เสียดสีล้อเลียน
    เป็นเนื้อหาที่ไม่ตั้งใจก่อให้เกิดความเสียหายแค่ต้องการล้อเลียนเท่านั้น
  2. โยงผิดฝาผิดตัว
    หมายถึงหัวข้อข่าว รูปภาพหรือคำบรรยายรูปที่นำเสนอเนื้อหาเกินจริง (เช่น เว็บไซต์ Clickbait หลอกให้คลิ๊กเข้าไปอ่าน)
  3. เนื้อหาชวนให้เข้าใจผิด
    คือการให้ข้อมูลที่ทำให้คนเข้าใจประเด็นหรือบุคคลที่เกี่ยวข้องผิดไปจากความจริง
  4. นำเสนอผิดที่ผิดทาง
    คือการนำเนื้อหาจริงมานำเสนอในสถานที่อื่นหรือบริบทอื่นที่ไม่เกี่ยวข้องกัน
  5. เนื้อหาที่มโนขึ้นเอง
    คือเนื้อหาที่ผู้ผลิตทึกทักเอาเองว่ามาจากแหล่งข้อมูลจริง
  6. เนื้อหาที่บิดเบือนเพื่อยุยงปลุกปั่น
    คือข้อมูลหรือภาพถ่ายจริงที่นำเสนออย่างบิดเบือนหรือตัดต่อเพื่อจงใจหลอกให้เชื่อ
  7. เนื้อหาที่ปลอมแปลง
    คือข้อมูลเท็จทั้งหมดที่ผลิตขึ้นมาเพื่อหลอกลวงและตั้งใจก่อให้เกิดความเสียหาย

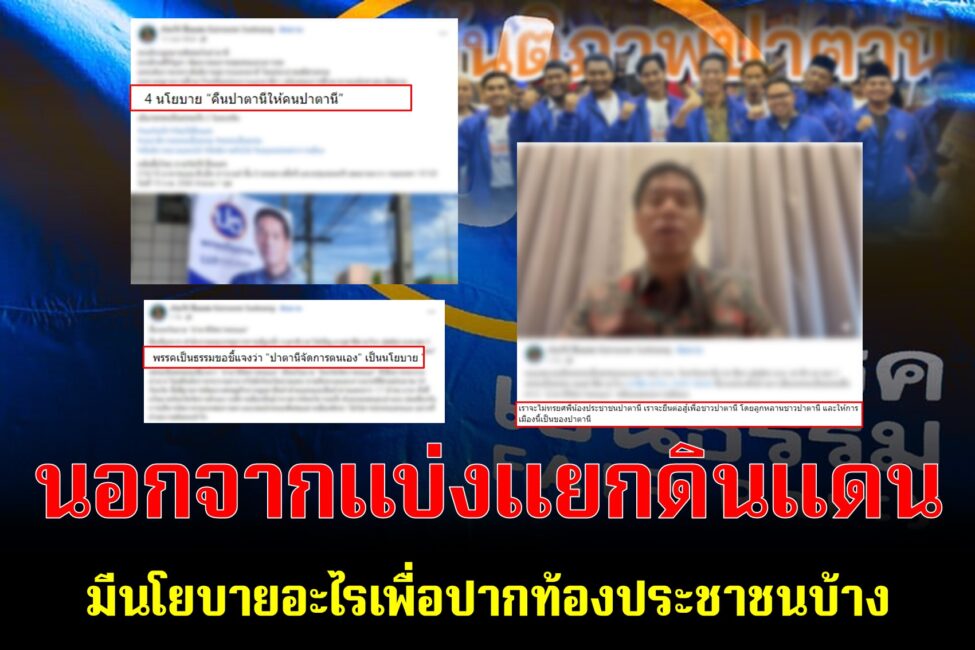
พรรคเป็นธรรม ในสมรภูมิวาทกรรม “แบ่งแยกดินแดน”

ทันทีที่พิธา ลิ้มเจริญรัตน์ หัวหน้าพรรคก้าวไกลประกาศหลังชนะการเลือกตั้ง 14 พ.ค. 2566 ว่าได้ทาบทามพรรคเป็นธรรมเข้าร่วมรัฐบาล โซเชียลมีเดียก็เริ่มปรากฏข้อความโจมตีพรรคเป็นธรรมว่า “เป็นพวกแบ่งแยกดินแดน” ซึ่งโคแฟคตรวจสอบแล้วพบว่า เป็นข้อกล่าวหาที่เกิดจากการตีความนโยบายแก้ปัญหาความไม่สงบในจังหวัดชายแดนภาคใต้และการกระจายอำนาจของพรรคเป็นธรรม ขณะที่บางกลุ่มอาจจงใจใช้วาทกรรมนี้โจมตีฝ่ายตรงข้ามทางการเมือง

ข้อกล่าวหานี้แพร่หลายในโซเชียลมีเดียมากขึ้นเรื่อย ๆ โดยไม่จำกัดอยู่แค่พรรคเป็นธรรมเท่านั้น แต่ยังพุ่งเป้าไปที่พรรคก้าวไกลและพรรคประชาชาติด้วย กระทั่งกลายเป็นประเด็นที่ผู้สื่อข่าวหยิบยกไปถามในการแถลงข่าวลงนามข้อตกลงร่วมจัดตั้งรัฐบาล (เอ็มโอยู) เมื่อ 22 พ.ค. 2566 โดยอ้างว่าเหตุที่ต้องถามจุดยืนในเรื่องนี้เพราะ “สัญญาณของการแบ่งแยกดินแดนค่อนข้างที่จะหนาหู…ประชาชนกังวลว่ารัฐบาลชุดใหม่จะทำให้ด้ามขวานทองหายไป”

พรรคเป็นธรรมในชายแดนใต้

พรรคเป็นธรรมเป็นพรรคการเมืองใหม่ที่มีนายปิติพงศ์ เต็มเจริญ อดีต ส.ส. กทม. พรรคไทยรักไทยและอดีตรองเลขาธิการนายกรัฐมนตรีฝ่ายการเมืองสมัยรัฐบาลยิ่งลักษณ์ ชินวัตร เป็นหัวหน้าพรรค ในการเลือกตั้ง 14 พ.ค. 2566 พรรคเป็นธรรมชูนโยบายเรื่องการ “สร้างสันติภาพในปาตานี” โดยส่งผู้สมัครรับเลือกตั้ง ส.ส. แบบแบ่งเขต 11 คนในกรุงเทพฯ นราธิวาส ยะลาและปัตตานี และ ส.ส. บัญชีรายชื่อ 9 คน

ผลการเลือกตั้ง พรรคเป็นธรรมได้ ส.ส. บัญชีรายชื่อเข้าสภา 1 คน คือ นายกัณวีร์ สืบแสง เลขาธิการพรรค

พรรคเป็นธรรมถูกกล่าวหาว่ามีนโยบายสนับสนุน “การแบ่งแยกดินแดน” และ “โจรใต้” มาตั้งแต่ในช่วงก่อนเลือกตั้ง ส่วนมากเป็นข้อความที่โพสต์ในเพจเฟซบุ๊กที่มีเนื้อหาเกี่ยวกับความไม่สงบในจังหวัดชายแดนภาคใต้ซึ่งโพสต์เนื้อหาลักษณะนี้ค่อนข้างถี่ในช่วงสองสัปดาห์สุดท้ายก่อนวันเลือกตั้ง เช่น

  • เพจ “เปิดโปง BRN” (ผู้ติดตาม 11,000 บัญชี) โพสต์ข้อความว่าพรรคเป็นธรรม “สนับสนุนแนวคิดแบ่งแยกดินแดน” และ “หมกมุ่นแต่กับเอกราชในสามจังหวัดชายแดนภาคใต้”
  • เพจ “The Truth is Never Died” (ผู้ติดตาม 5,100 บัญชี) โพสต์ภาพป้ายหาเสียงของผู้สมัคร ส.ส. พรรคเป็นธรรมพร้อมข้อความว่า “พรรคเป็นธรรมกับนโยบายสนับสนุนผู้ก่อการร้าย”
  • เพจ “กว่าจะรู้ เดียงสา” (ผู้ติดตาม 1,900 บัญชี) โพสต์ภาพที่มีโลโก้พรรคเป็นธรรมพร้อมข้อความว่า “นโยบายเอื้อประโยชน์ให้โจร” รวมทั้งเขียนวิจารณ์นโยบายของพรรคเป็นธรรมว่า “แสดงออกชัดเจนถึงการเอื้อประโยชน์ให้ผู้การร้ายในพื้นที่ในการก่อเหตุกับผู้บริสุทธิ์…อาจแฝงไปสู่การประกาศเอกราชเพื่อแบ่งแยกดินแดน”
เพจเฟซบุ๊ก “เปิดโปง BRN” โพสต์ภาพนี้เมื่อวันที่ 25 เม.ย. 2566

นอกจากนี้ ในช่วงเดือนเมษายน 2566 คณะกรรมการเลือกตั้ง (กกต.) ประจำจังหวัดนราธิวาสยังได้ประสานให้ผู้สมัครของพรรคเป็นธรรมชี้แจงเกี่ยวกับป้ายหาเสียงของพรรคที่มีข้อความว่า “ปาตานีจัดการตนเอง” ซึ่งทางพรรคได้ทำหนังสือชี้แจงทั้งต่อ กกต. นราธิวาสและ กกต. กลางว่า ข้อความนี้หมายถึงนโยบายการกระจายอำนาจ ส่วนคำว่า “ปาตานี” เป็นคำเรียกพื้นที่จังหวัดชายแดนภาคใต้ที่สื่อความหมายถึงอัตลักษณ์ ประวัติศาสตร์  

โคแฟคตรวจสอบ

โคแฟคตรวจสอบข้อความที่โจมตีพรรคเป็นธรรมว่า “สนับสนุนการแบ่งแยกดินแดน” โดยโคแฟคอ้างอิงข้อมูลจากนโยบายของพรรคที่เผยแพร่ต่อสาธารณะ ข้อมูลจากการสัมภาษณ์นายกัณวีร์ เลขาธิการพรรคและว่าที่ ส.ส. บัญชีรายชื่อพรรคเป็นธรรม และการตอบข้อซักถามในการแถลงข่าวลงนามข้อตกลงร่วมจัดตั้งรัฐบาล (เอ็มโอยู) เมื่อวันที่ 22 พ.ค. 2566 สรุปได้ดังนี้

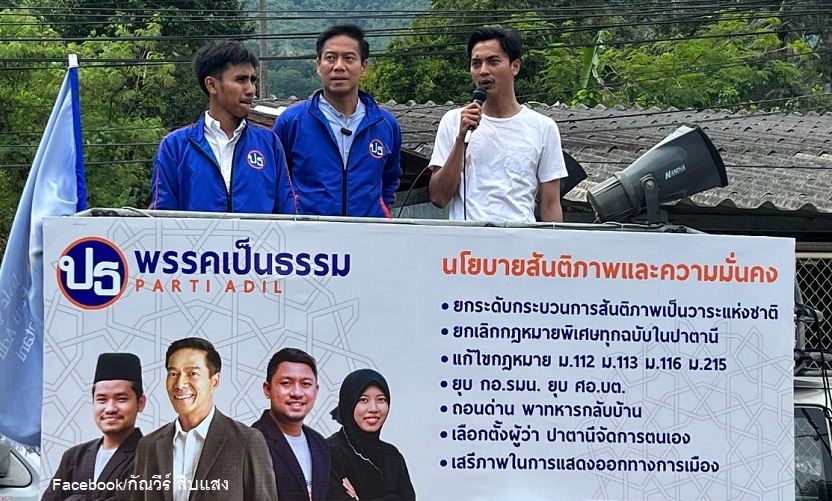
1) นโยบายของพรรคเป็นธรรมด้านสันติภาพและความมั่นคงที่เกี่ยวกับจังหวัดชายแดนภาคใต้ที่มีการเผยแพร่ต่อสาธารณะ ได้แก่ นโยบายกระจายอำนาจหรือ “จังหวัดจัดการตนเอง” ซึ่งรวมถึงการเลือกตั้งผู้ว่าราชการจังหวัด, นโยบาย “พาทหารกลับบ้าน” ซึ่งหมายถึงการถอนทหารออกจากจังหวัดชายแดนภาคใต้, ยกเลิกการบังคับใช้กฎหมายพิเศษทุกฉบับ รวมถึงกฎอัยการศึกและ พ.ร.ก.การบริหารราชการในสถานการณ์ฉุกเฉินในจังหวัดชายแดนภาคใต้, ยุบศูนย์อำนวยการบริหารจังหวัดชายแดนภาคใต้ (ศอ.บต.) และกองอำนวยการรักษาความมั่นคงภายในราชอาณาจักร (กอ.รมน.) และยกระดับกระบวนการสันติภาพเป็นวาระแห่งชาติ ซึ่งจากการตรวจสอบของโคแฟคพบว่าไม่มีนโยบายที่ระบุถึงการแบ่งแยกดินแดน

2) นายกัณวีร์ให้สัมภาษณ์โคแฟคเมื่อวันที่ 15 พ.ค. ยืนยันว่าพรรคเป็นธรรม “ไม่มีนโยบายเรื่องแบ่งแยกดินแดน” และวิเคราะห์ว่าเหตุที่พรรคถูกกล่าวหาว่าสนับสนุนการแบ่งแยกดินแดนเพราะเสนอนโยบายที่บางฝ่ายมองว่าหมิ่นเหม่ต่อความมั่นคง โดยเฉพาะข้อเสนอเรื่องจังหวัดจัดการตนเอง การถอนทหารออกจากจังหวัดชายแดนภาคใต้ และการเลือกใช้คำว่า “ปาตานี” ในการเรียกพื้นที่สามจังหวัดชายแดนภาคใต้และ 4 อำเภอของสงขลา ซึ่งฝ่ายความมั่นคงมองว่าเป็นคำที่ขบวนการแบ่งแยกดินแดนใช้

นายกัณวีร์อธิบายต่อว่า นโยบายจังหวัดจัดการตนเองเป็นไปตามหลักการกระจายอำนาจที่บัญญัติไว้ในกฎหมายรัฐธรรมนูญ และคำว่า “ปาตานี” เป็นคำที่ประชาชนมีสิทธิและเสรีภาพที่จะใช้ได้ ไม่ได้เป็นภัยของความมั่นคง

“จังหวัดจัดการตนเองในความหมายของเราคือการบริหารจัดการหรือ management ทั้งด้านเศรษฐกิจและการศึกษา ไม่ใช่การปกครองตนเองหรือ governance ส่วนคำว่า ‘ปาตานี’ นั้นเป็นคำที่สื่อถึงประวัติศาสตร์และอัตลักษณ์ของคนในพื้นที่ เป็นคำที่ได้รับการยอมรับทางวิชาการ และได้รับการยอมรับในคณะพุดคุยเพื่อสันติสุขจังหวัดชายแดนภาคใต้” นายกัณวีร์กล่าว

ส่วนนโยบายเรื่องการถอนทหารนั้น นายกัณวีร์ชี้แจงว่า “กระบวนการสร้างสันติภาพต้องมาก่อน…การถอนทหารคือตัวชี้วัดความสำเร็จของกระบวนการสันติภาพ”

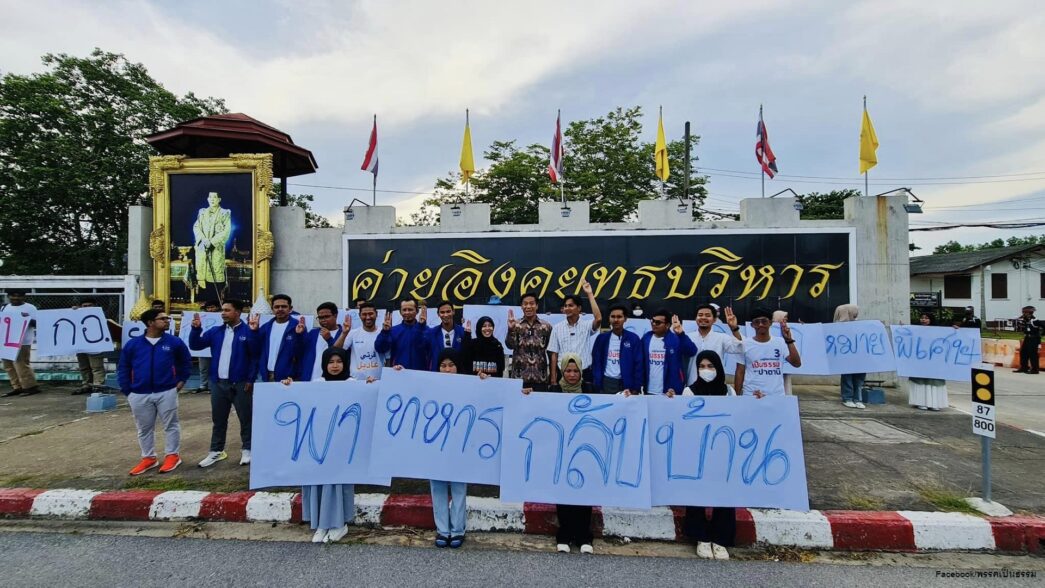
ผู้สมัคร ส.ส. และผู้สนับสนุนพรรคเป็นธรรมรวมตัวกันรณรงค์ผลักดันนโยบาย “พาทหารกลับบ้าน” ที่หน้าค่ายอิงคยุทธบริหาร จ.ปัตตานี เมื่อวันที่ 6 พ.ค. 2566 (ภาพจากเฟซบุ๊กพรรคเป็นธรรม)

3) นายกัณวีร์ระบุว่า อีกเหตุผลหนึ่งที่ทำให้พรรคเป็นธรรม “ถูกใส่ร้ายป้ายสี” ว่าสนับสนุนโจรใต้และการแบ่งแยกดินแดน เป็นเพราะผู้สมัคร ส.ส. ของพรรคเป็นธรรมหลายคนเป็นผู้ได้รับผลกระทบโดยตรงจากเหตุรุนแรงในจังหวัดชายแดนภาคใต้ บางคนเห็นพ่อแม่ถูกเจ้าหน้าที่วิสามัญฆาตกรรมต่อหน้า บางคนถูกดำเนินคดีอาญาจากการเคลื่อนไหวเรียกร้องสิทธิมนุษยชน และหลายคนเป็นอดีตนักกิจกรรมของสหพันธ์นิสิตนักศึกษานักเรียนและเยาวชนปาตานี (PerMAS) ซึ่งฝ่ายความมั่นคงเชื่อว่าเป็นองค์กรนักศึกษาที่มีความเชื่อมโยงกับขบวนการแบ่งแยกดินแดน แม้ว่า PerMAS จะประกาศยุติความเคลื่อนไหวตั้งแต่ 8 พ.ย. 2564 แล้วก็ตาม

4) ในการตอบคำถามผู้สื่อข่าวถึงจุดยืนของพรรคเรื่องการแบ่งแยกดินแดน ระหว่างการแถลงข่าวการลงนามเอ็มโอยูร่วมจัดตั้งรัฐบาลเมื่อวันที่ 22 พ.ค. นายปิติพงศ์ หัวหน้าพรรคเป็นธรรมย้ำว่าพรรคของเขา “ไม่มีการพูดเรื่องการแบ่งแยกดินแดน และไม่มีความคิดที่จะแบ่งแยกดินแดน…ขอยืนยันตรงนี้ว่าพรรคเป็นธรรมไม่มีนโยบายด้านนี้” นายปิติพงศ์กล่าวด้วยว่า ผู้สมัคร ส.ส. ของพรรคที่ฝังตัวทำงานในจังหวัดชายแดนภาคใต้พบว่า “สิ่งที่ประชาชนต้องการมากที่สุดคือการปกป้องสิทธิมนุษยชนและความช่วยเหลือจากภาครัฐในเรื่องคุณภาพชีวิต…มากกว่าที่จะต้องการแยกตัวออกมาเป็นอิสระ”    

“แบ่งแยกดินแดน” ในมุมมองนักวิชาการ

ดร.รุ่งรวี เฉลิมศรีภิญโญรัช นักวิชาการประจำสถาบันสันติศึกษา มหาวิทยาลัยสงขลานครินทร์ อธิบายว่า ผู้ที่เรียกร้องการเปลี่ยนแปลงโครงสร้างอำนาจในจังหวัดชายแดนภาคใต้ มักถูกมองว่าเป็นฝ่ายขบวนการแบ่งแยกดินแดน เพราะฝ่ายความมั่นคงเชื่อว่าฝ่ายขบวนการกำลังดำเนินการตาม “แผนบันได 7 ขั้น” ที่มีเป้าหมายขั้นสุดท้ายอยู่ที่การแบ่งแยกดินแดน ซึ่งการเรียกร้องสิทธิในการจัดการตัวเองเป็นส่วนหนึ่งของแผนนี้

“นี่เป็นชุดความคิดที่ฝ่ายความมั่นคงเชื่อ แต่ในหลายพื้นที่ที่มีความขัดแย้ง เมื่อบรรลุข้อตกลงสันติภาพแล้ว ก็ไม่ได้นำไปสู่การแบ่งแยกดินแดน แม้จะเป็นความต้องการของฝ่ายหนึ่งก็ตาม เพราะ [การแบ่งแยกดินแดน] จะเกิดขึ้นได้ ต้องอาศัยแรงสนับสนุนจากประชาคมโลกซึ่งจะเกิดขึ้นก็ต่อเมื่อเป็นกรณีที่อยู่ด้วยกันไม่ได้จริง ๆ อย่างในกรณีของติมอร์ตะวันออกที่มีการฆ่าล้างเผ่าพันธุ์และละเมิดสิทธิอย่างรุนแรง จนสหประชาชาติต้องเข้าไปแทรกแซง และนำไปสู่การจัดประชามติ ซึ่งภาคใต้ของไทยยังห่างจากสถานการณ์ระดับนั้นมาก” ดร.รุ่งรวีกล่าว

ข้อสรุปโคแฟค

หากพิจารณาเฉพาะนโยบายด้านสันติภาพและความมั่นคงของพรรคเป็นธรรมที่เผยแพร่ต่อสาธารณะ รวมทั้งคำยืนยันจากผู้บริหารพรรคในการให้สัมภาษณ์กับโคแฟคและในการแถลงข่าวหลังลงนามข้อตกลงจัดตั้งรัฐบาลเมื่อวันที่ 22 พ.ค. สรุปได้ในชั้นนี้ว่า พรรคเป็นธรรมไม่มีนโยบายสนับสนุนการแบ่งแยกดินแดน อีกทั้งในความเป็นจริง การแยกตัวเป็นเอกราชก็ไม่ใช่จะเกิดขึ้นได้ง่าย ดังที่ ดร.รุ่งรวีให้ความเห็นกับโคแฟค

การตีความและการวิเคราะห์วิจารณ์นโยบายของพรรคการเมือง รวมถึงการเชื่อในชุดความคิดว่าด้วยการแบ่งแยกดินแดน ย่อมเป็นเรื่องที่ทำได้ และประชาชนก็มีสิทธิที่จะตั้งคำถามหรือขอความชัดเจนเกี่ยวกับนโยบายหรือจุดยืนของพรรคการเมืองในเรื่องนี้ แต่ก็มีความเป็นไปได้เช่นกันว่ามีการนำวาทกรรมแบ่งแยกดินแดนมาผลิตข่าวลวงและประทุษวาจา (hate speech) เพื่อโจมตี ใส่ร้ายป้ายสี และสร้างความเกลียดชังต่อพรรคการเมืองหรือนักการเมืองโดยเจตนาเพื่อผลประโยชน์บางอย่าง ผู้ใช้โซเชียลมีเดียจึงไม่ควรแชร์เนื้อหาใด ๆ หากไม่มั่นใจในแหล่งที่มาหรือเจตนาของผู้เผยแพร่

เรื่องแนะนำ

‘The Hand Steeple’จากท่ามือเสริมบุคลิกผู้นำ สู่ทฤษฎีสมคบคิดเชื่อมโยง‘อิลลูมินาติ’

 By : Zhang Taehun

“นี่ไม่บังเอิญหรอกนะ ดูกันชัดๆ สัญลักษณ์ลับการแทรกแซงของแยงกี้ มันคือสัญลักษณ์สมาคมลับอิลลูมินาติผู้กุมอำนาจสูงสุดอยู่เบื้องหลังการเมืองการปกครองของโลก โดยมุ่งดำเนินการในทางลับเพื่อก่อตั้ง ‘ระเบียบโลกใหม่’ โดยการแทรกแซงชีวิตประจำวัน การเมือง การปกครอง ของชาติที่เป็นเป้าหมาย”

โพสต์หนึ่งที่ถูกแชร์ในพื้นที่สื่อสังคมออนไลน์ (Social Media) เป็นข้อความข้างต้นพร้อมกับรูปของ พิธา ลิ้มเจริญรัตน์ หัวหน้าพรรคก้าวไกล ซึ่งเป็นพรรคการเมืองที่เพิ่งชนะเลือกตั้งสมาชิกสภาผู้แทนราษฎร (ส.ส.) เมื่อวันที่ 14 พ.ค. 2566 โดยเป็นรูปที่ พิธา ถ่ายกับผู้ที่มาร่วมฟังปราศรัยของพรรคก้าวไกลสักเวทีหนึ่ง แต่ถูกนำมาตั้งข้อสังเกตจากผู้โพสต์ว่า หัวหน้าพรรคก้าวไกลทำท่ามือที่ดูเหมือนกับเป็น “รหัสลับ” ขององค์กรลับอย่าง “อิลลูมินาติ (Illuminati)” ซึ่งมักจะถูกกล่าวถึงเสมอในทฤษฎีสมคบคิดว่ามีองค์กรลับที่บงการทั้งโลกอยู่เบื้องหลัง

ภาพดังกล่าวยังมีการเปรียบเทียบกับผู้นำอีกหลายชาติ อาทิ อังเกลา แมร์เคิล อดีตนายกรัฐมนตรีเยอรมนี , โดนัลด์ ทรัมป์ อดีตประธานาธิบดีสหรัฐอเมริกา , เรเจป ไตยิป แอร์โดอัน ประธานาธิบดีตุรกี เป็นต้น ที่เคยทำท่ามือแบบเดียวกัน บางภาพมีการนำภาพ “Eye of Providence” ที่อยู่ในธนบัตร 1 ดอลลาร์สหรัฐ ซึ่งมักถูกผู้ที่เชื่อใน “ทฤษฎีสมคบคิด (Conspiracy Theory)” อ้างว่าเป็นสัญลักษณ์ขององค์กรอิลลูมินาติ ไปใส่ประกบรวมอยู่ด้วยเพื่อจะบอกกับผุ้รับสารว่า บรรดาผู้นำชาติต่างๆ ล้วนแต่เป็นสมาชิกหรือทำงานให้กับองค์กรนี้

รายงานพิเศษเรื่อง “The Eye of Providence: The symbol with a secret meaning?” ของสำนักข่าว BBC เมื่อปี 2563 อธิบายที่มาที่ไปของสัญลักษณ์ Eye of Providence (หรืออีกชื่อหนึ่งคือ All-Seeing Eye of God) ว่า เดิมที Eye of Providence เป็นสัญลักษณ์ของชาวคริสต์ และตัวอย่างแรกสุดของการใช้สามารถพบได้ในศิลปะทางศาสนาในยุคเรอเนซองส์เพื่อเป็นตัวแทนของพระเจ้า ตัวอย่างแรกคือภาพวาด Supper at Emmaus ผลงานของ Pontormo ศิลปินชาวอิตาลี ในปี ค.ศ.1525 (พ.ศ.2068) หรือเมื่อเกือบ 500 ปีก่อน แม้ว่าสัญลักษณ์จะถูกวาดในภายหลัง บางทีอาจจะเป็นในช่วงทศวรรษที่ 1600s (พ.ศ.2143-2152) 

นอกจากนั้นยังมีหนังสือชื่อ Iconologia ถูกเผยแพร่ครั้งแรกในปี ค.ศ.1593 (พ.ศ.2136) ในการพิมพ์ครั้งต่อๆ มา Eye of Providence ถูกรวมไว้เป็นคุณลักษณะของการแสดงตัวตนของ “Divine Providence” ซึ่งก็คือ “ความเมตตากรุณาของพระเจ้า” ตามชื่อของสัญลักษณ์และการใช้ในช่วงแรก สัญลักษณ์นี้ถูกประดิษฐ์ขึ้นเพื่อเป็นเครื่องหมายของการที่พระผู้เป็นเจ้าทรงเฝ้ามองมนุษยชาติด้วยความเมตตา

ในเวลาต่อมา สัญลักษณ์ Eye of Providence ถูกนำไปใช้ในหลากหลายความหมายและหลายชาติ หนึ่งในนั้นคือ สหรัฐอเมริกา ในปี ค.ศ.1782 (พ.ศ.2328) อันเป็นช่วงเริ่มก่อตั้งประเทศ โดย ชาร์ลส์ ทอมป์สัน (Charles Thomson) เลขาธิการสภาคองเกรสแห่งภาคพื้นทวีป และ วิลเลียม บาร์ตัน (William Barton) ทนายความ ร่วมกันออกแบบ โดยมีพีระมิด 13 ชั้น แทน 13 มลรัฐแรกเริ่มของการสร้างชาติ แล้วให้ Eye of Providence ลอยอยู่ด้านบนเป็นส่วนยอด สื่อถึง “ความแข็งแกร่งและทนทาน (Strength and Duration)” โดยมีพระผู้เป็นเจ้าทรงเฝ้ามองอย่างเห็นอกเห็นใจประเทศเกิดใหม่นี้

อดัม ไวเชิพท์ (Adam Weishaupt)

สำหรับชื่อองค์กรอิลลูมินาติ ในทางประวัติศาสตร์ถูกระบุว่าก่อตั้งโดย อดัม ไวเชิพท์ (Adam Weishaupt) ศาสตราจารย์ด้านกฎหมายชาวเยอรมนี บทความ “Meet the Man Who Started the Illuminati” ที่เผยแพร่บนเว็บไซต์สื่อสารคดีชั้นนำอย่าง National Geographic ระบุว่า ไวเชิพท์ เกิดที่เมืองอินกอลสตาดท์ แคว้นบาวาเรีย (ปัจจุบันคือรัฐบาวาเรีย) เมื่อปี ค.ศ.1748 (พ.ศ.2291) เป็นเด็กกำพร้าใช้ชีวิตอยู่กับผู้เป็นลุง เมื่อโตขึ้นได้เป็นอาจารย์สอนวิชากฎหมายธรรมชาติและกฎหมายศาสนจักร (Natural and Canon Law) และดำรงตำแหน่งศาสตราจารย์ ที่มหาวิทยาลัยอินกอลสตาดท์ 

ตามประวัติแล้ว ไวเชิพท์ มีนิสัยรักการอ่านหนังสืออย่างมาก โดยเฉพาะหากเป็นงานเขียนของนักปรัชญายุครู้แจ้งชาวฝรั่งเศส ซึ่งบ้านของลุงก็มีห้องสมุดส่วนตัว ยิ่งส่งเสริมการอ่านได้เป็นอย่างดี และแม้ว่าแคว้นบาวาเรียในเวลานั้นแนวคิดกระแสหลักจะเป็นแบบอนุรักษ์นิยม แต่ ไวเชิพท์ เป็นคนหนึ่งที่มองว่า การปกครองและความเชื่อทางศาสนาที่ดำรงอยู่ไม่อาจตอบโจทย์สังคมสมัยใหม่ ในตอนแรก เขาคิดจะเข้าร่วมกับสมาคม “ฟรีเมสันส์ (Freemasons)” องค์กรที่เผยแพร่คำสอนให้ผู้คนมีเสรีภาพทางความคิด แต่ต่อมาก็ตัดสินใจตั้งสมาคมของตนเอง

“ไวเชิพท์ไม่ได้ต่อต้านศาสนา แต่เป็นวิธีที่ปฏิบัติและบังคับใช้ เขาเขียนเสนอแนวคิดเสรีภาพจากอคติทางศาสนาทั้งหมด ปลูกฝังคุณธรรมทางสังคม และทำให้พวกเขาเคลื่อนไหวด้วยโอกาสที่ยิ่งใหญ่ เป็นไปได้ และรวดเร็วในความสุขสากล เพื่อให้บรรลุเป้าหมายนี้ จำเป็นต้องสร้างสภาวะแห่งเสรีภาพและความเสมอภาคทางศีลธรรม ปราศจากอุปสรรคซึ่งการอยู่ใต้บังคับบัญชา ยศถาบรรดาศักดิ์ และความร่ำรวย ขัดขวางเราอย่างต่อเนื่อง”

ผู้ร่วมก่อตั้งอิลลูมินาติกลุ่มแรกทำพิธีสถาปนาองค์กรกันในคืนวันที่ 1 พฤษภาคม ค.ศ.1776 (พ.ศ.2319) ในป่าใกล้กันเมืองอินกอลสตาดท์ มีการตั้งกฎขององค์กร รวมถึงการรับสมาชิกใหม่ต้องได้รับการยินยอมสมาชิกก่อนหน้า ในตอนแรกสมาชิกใหม่จะมาจากบรรดาลูกศิษย์ของ ไวเชิพท์ แต่ภายหลังได้ขยายออกไปในหลากหลายสาขาอาชีพ กระทั่งในปี ค.ศ.1784 (พ.ศ.2327) เมื่อทางการเริ่มรับรู้การมีตัวตนและเริ่มมาตรการกวาดล้าง ว่ากันว่าเวลานั้นมีสมาชิกราว 2,000-3,000 คน โดยเฉพาะในปี ค.ศ.1787 (พ.ศ.2330) ที่ใช้ยาแรงถึงขั้นออกประกาศว่าการเข้าเป็นสมาชิกสมาคมที่ก่อตั้งโดยไม่ได้รับอนุญาตมีโทษถึงขั้นประหารชีวิต 

หลังสมาคมอิลลูมินาติถูกเปิดโปง ไวเชิพท์ สูญเสียงานที่มหาวิทยาลัยอินกอลสตาดท์ และต้องหลบหนีไปอยู่ที่เมืองโกธา แคว้นแซกโซนี (ปัจจุบันอยู่ในภาคกลางของเยอรมนี) แต่ยังได้งานสอนหนังสือที่มหาวิทยาลัยเกิททิงเก็น แต่ถึงองค์กรอิลลูมินาติภายใต้การก่อตั้งของ ไวเชิพท์ จะจบลง ชื่อของอิลลูมินาติก็ได้กลายเป็นที่ถูกพูดถึงมากที่สุดเวลาจะกล่าวถึงทฤษฎีสมคบคิดเรื่องมีสมาคมลับคอยบงการความเป็นไปของโลกอยู่เบื้องหลัง มาจนถึงปัจจุบัน 

The Illuminatus! Trilogy : จากนิยายสู่เรื่องที่คนเชื่อว่าจริง

รายงานข่าว “กำเนิด ‘อิลลูมินาติ’ จากเรื่องแต่งเสียดสีสังคม สู่ทฤษฎีสมคบคิดที่มีคนหลงเชื่อมากที่สุดในโลก” โดยสำนักข่าว BBC ของอังกฤษ ในเวอร์ชั่นภาษาไทย เมื่อวันที่ 23 ธ.ค. 2562 ระบุว่า สิ่งที่ทำให้อิลลูมินาติกลายเป็นชื่อที่โด่งดังของยุคใหม่ในฐานะองค์กรลับเบื้องหลังทุกสิ่งอย่าง คือนิยายไตรภาค “The Illuminatus! Trilogy” ที่ตีพิมพ์ครั้งแรกในปี ค.ศ.1975 (พ.ศ.2518) เนื้อหาเป็นการจับโยงเหตุการณ์สำคัญในประวัติศาสตร์ เช่น การลอบสังหารประธานาธิบดีสหรัฐฯ จอห์น เอฟ. เคเนดี (JFK) ไปโยงเข้ากับงอิลลูมินาติ ซึ่งไม่เพียงจะเป็นนิยายขายดี ยังทำให้คนอ่านเชื่อไปด้วยว่าองค์กรลับที่ว่านี้มีอยู่จริง

กลับมาที่ภาพการวางมือของผู้นำทางการเมืองที่ถูกนำไปเชื่อมโยงกับองค์กรอิลลูมินาติ ท่ามือแบบนี้เรียกว่า The Hand Steeple โดยสำนักข่าวออนไลน์ชื่อดังในสหรัฐฯ อย่าง Insider (Business Insider) เผยแพร่บทความ “5 body language behaviors from a retired FBI agent to help improve your confidence” เมื่อวันที่ 29 ส.ค. 2561 อ้างอิงเนื้อหาจากหนังสือ The Dictionary of Body Language (ฉบับแปลไทยใช้ชื่อว่า “พจนานุกรมอ่านคนตั้งแต่หัวจรดเท้า”) ซึ่งเขียนโดย โจ นาวาร์โร (Joe Navarro) อดีตเจ้าหน้าที่สำนักงานสอบสวนกลางสหรัฐฯ (FBI) ได้อธิบายความหมายของ The Hand Steeple ไว้ว่า

“The Hand Steeple คือการทำท่ามือโดยวางประกบปลายนิ้วของมือทั้งสอข้างเข้าด้วยกัน กางฝ่ามือสองข้างออก แล้วงอมือเพื่อให้ปลายนิ้วมือดูเหมือนยอดแหลมของโบสถ์ นี่เป็นการแสดงความมั่นใจแบบสากลและมักใช้โดยผู้ที่อยู่ในตำแหน่งผู้นำ ซึ่งเป็นท่าที่ อังเกลา แมร์เคิล นายกฯ เยอรมนี มักใช้บ่อยครั้ง อย่างไรก็ตาม โปรดทราบว่าความมั่นใจไม่ได้รับประกันความถูกต้องเสมอไป บุคคลอาจผิดในข้อเท็จจริงแต่มั่นใจในขณะที่พูด อย่างไรก็ตาม ท่าดังกล่าวก็มีประโยชน์ในการโน้มน้าวผู้อื่นถึงความมุ่งมั่นของคุณต่อสิ่งที่คุณกำลังคิดหรือพูด” 

17 พ.ค. 2566 พิธา ลิ้มเจริญรัตน์ หัวหน้าพรรคก้าวไกล ในท่า The Hand Steeple ขณะถ่ายรูปร่วมกับผู้นำพรรคการเมืองร่วมรัฐบาล ที่ร้าน Chez Miline 

ทั้งนี้ หากนำคำว่า The Hand Steeple (หรือ The Hand Steeple Gesture , Steepling Hands) ไปค้นหาใน Google จะมีบทความมากมายระบุว่า เป็นท่ามือยอดนิยมของบรรดา “ผู้นำ” ไม่ว่าทางการเมืองหรือทางธุรกิจ อาทิ บทความ “7 HAND GESTURE BODY LANGUAGE TIPS TO INFLUENCE COMMUNICATION” บนเว็บไซต์ sandygerber.com ของ แซนดี เกอร์เบอร์ (Sandy Gerber) ผู้เชี่ยวชาญด้านการสื่อสารชาวแคนาดา อธิบายไว้ว่า

“Steepling Hands เป็นคำที่บัญญัติโดย ศ.เรย์ เบิร์ดวิสเทล (Prof.Ray Birdwhistell) เป็นท่าที่นิ้วของมือข้างหนึ่งกดเบาๆ กับนิ้วของมืออีกข้างและก่อตัวเป็นยอดแหลมของโบสถ์ เบิร์ดวิสเทล ตั้งข้อสังเกตว่า คนที่มองว่าตัวเองมีชื่อเสียงและอยู่ในกลุ่มชนชั้นสูงจะใช้ท่าทางที่เรียบง่าย และมักจะใช้ตำแหน่งนิ้วชี้ที่จำกัดเพื่อแสดงทัศนคติที่มั่นใจ” 

สำหรับ ศ.เรย์ เบิร์ดวิสเทล นั้นเป็นนักมานุษยวิทยาชาวอเมริกัน ที่ให้ความสำคัญกับการศึกษาภาษากายของมนุษย์ ทั้งนี้ บทความยังกล่าวอีกว่า ท่า The Hand Steeple ยังมี 2 รุปแบบ คือ “Raised Steeple” เมื่อยกนิ้วขึ้นที่ด้านหน้าของหน้าอก ผู้พูดกำลังแสดงความคิดเห็นและความคิด ขอแนะนำให้ใช้ท่านี้ด้วยความระมัดระวัง เนื่องจากท่านี้อาจสื่อถึงความเย่อหยิ่งหรือทัศนคติที่รู้ทุกอย่าง โดยเฉพาะอย่างยิ่งหากศีรษะของบุคคลนั้นเอียงไปด้านหลัง กับ “Lower Steeple” เมื่อนิ้วอยู่ในตำแหน่งท่อนล่างรอบเอว บุคคลนั้นมักจะฟังมากกว่าพูด ที่น่าสนใจคือ การวิจัยระบุว่าผู้หญิงมักจะใช้ท่า Lower มากกว่า Raised

อนึ่ง ท่าวางมือของ อังเกลา แมร์เคิล มีคำเรียกเฉพาะว่า “Merkel-Raute” หรือในสื่อที่ใช้ภาษาอังกฤษจะเรียกว่า “สามเหลี่ยมแห่งอำนาจ (Triangle of Power)” โดยเว็บไซต์ The Local สำนักข่าวออนไลน์ร่วมของหลายประเทศในยุโรป เผยแพร่บทความ “German words you need to know: Die Merkel-Raute” เมื่อวันที่ 26 ก.ค. 2564 ระบุว่า ท่าทางนี้มีลักษณะเฉพาะคือวางมือไว้ด้านหน้าท้องเพื่อให้นิ้วหัวแม่มือและนิ้วชี้ของมือแต่ละข้างมาบรรจบกันเป็นรูปสี่เหลี่ยม 

“บรรดานักรัฐศาสตร์มองว่า ท่า Merkel-Raute เป็นสัญญาณภาพที่มีประสิทธิภาพที่แสดงถึงชื่อเสียงของ Merkel ในฐานะผู้นำที่เชื่อถือได้ สงบนิ่ง และมั่นคง ช่วยป้องกันการเคลื่อนไหวที่กระสับกระส่ายหรือกระวนกระวายใจในระหว่างการพูดในที่สาธารณะและห่อหุ้มความมั่นคงขอแมร์เคิลไว้ในขณะที่แสดงความเปิดกว้าง อย่างไรก็ตาม นักวิจารณ์กล่าวหาว่าเธอใช้ท่าทางดังกล่าวเพื่อส่งเสริมลัทธิบูชาตัวบุคคล (Cult of Personality) โดยกล่าวหาว่าเธอให้ความสำคัญกับภาพลักษณ์ของความมั่นคงและความสุขุมเหนือชุดนโยบายเฉพาะ”

อังเกลา แมร์เคิล (ขวา) ผู้นำหญิงแห่งเยอรมนี กับท่าประจำของเธอ “Merkel-Raute”

โดยสรุปในเบื้องต้น เท่าที่ค้นหาทางอินเตอร์เน็ต (ณ ค่ำคืนวันที่ 22 ล่วงเข้าวันที่ 23 พ.ค. 2566) ผู้เขียนก็ยังไม่พบชุดข้อมูลใดที่จะอธิบายได้ว่า ท่า The Hand Steeple หรือ Merkel-Raute ถูกนำไปเกี่ยวข้องในฐานะการทำมือเป็นรหัสลับของสมาชิกองค์กรอิลลูมินาติได้อย่างไร แต่ในเมื่อไม่มีหลักฐานใดพิสูจน์ได้ว่าองค์กรลับที่เคยมีตัวตนอยู่เมื่อกว่า 200 ปีก่อนยังดำเนินการอยู่ (ไม่ว่าจะโดยสมาชิกสืบทอดจากกลุ่มเดิม หรือมีการตั้งกลุ่มใหม่แล้วนำชื่อมาใช้) 

อย่างน้อยก็ค่อนข้างเชื่อได้ว่า ท่ามือชนิดนี้ไม่ได้เป็นอะไรไปมากกว่ากลยุทธ์การใช้ภาษากายเพื่อสร้างความเชื่อมั่นแก่ผู้พบเห็น ซึ่งเป็นทักษะหนึ่งที่บรรดาผู้นำต้องมี!!!

-/-/-/-/-/-/-/-/-/-/-

อ้างอิง

https://www.bbc.com/culture/article/20201112-the-eye-of-providence-the-symbol-with-a-secret-meaning (The Eye of Providence: The symbol with a secret meaning? : BBC 13 พ.ย. 2563) 

https://www.nationalgeographic.com/history/history-magazine/article/profile-adam-weishaupt-illuminati-secret-society (Meet the Man Who Started the Illuminati : National Geographic)

https://www.bbc.com/thai/international-50892736 (กำเนิด ‘อิลลูมินาติ’ จากเรื่องแต่งเสียดสีสังคม สู่ทฤษฎีสมคบคิดที่มีคนหลงเชื่อมากที่สุดในโลก : BBC 23 ธ.ค. 2562)

https://www.insider.com/body-language-how-to-improve-confidence-2018-8#hand-steepling-2 (5 body language behaviors from a retired FBI agent to help improve your confidence : Inseder 29 ส.ค. 2561)

https://sandygerber.com/7-hand-gesture-body-language-tips-to-influence-communication/ (7 HAND GESTURE BODY LANGUAGE TIPS TO INFLUENCE COMMUNICATION)

https://www.thelocal.de/20210726/german-words-you-need-to-know-die-merkel-raute (German words you need to know: Die Merkel-Raute : 26 ก.ค. 2564)